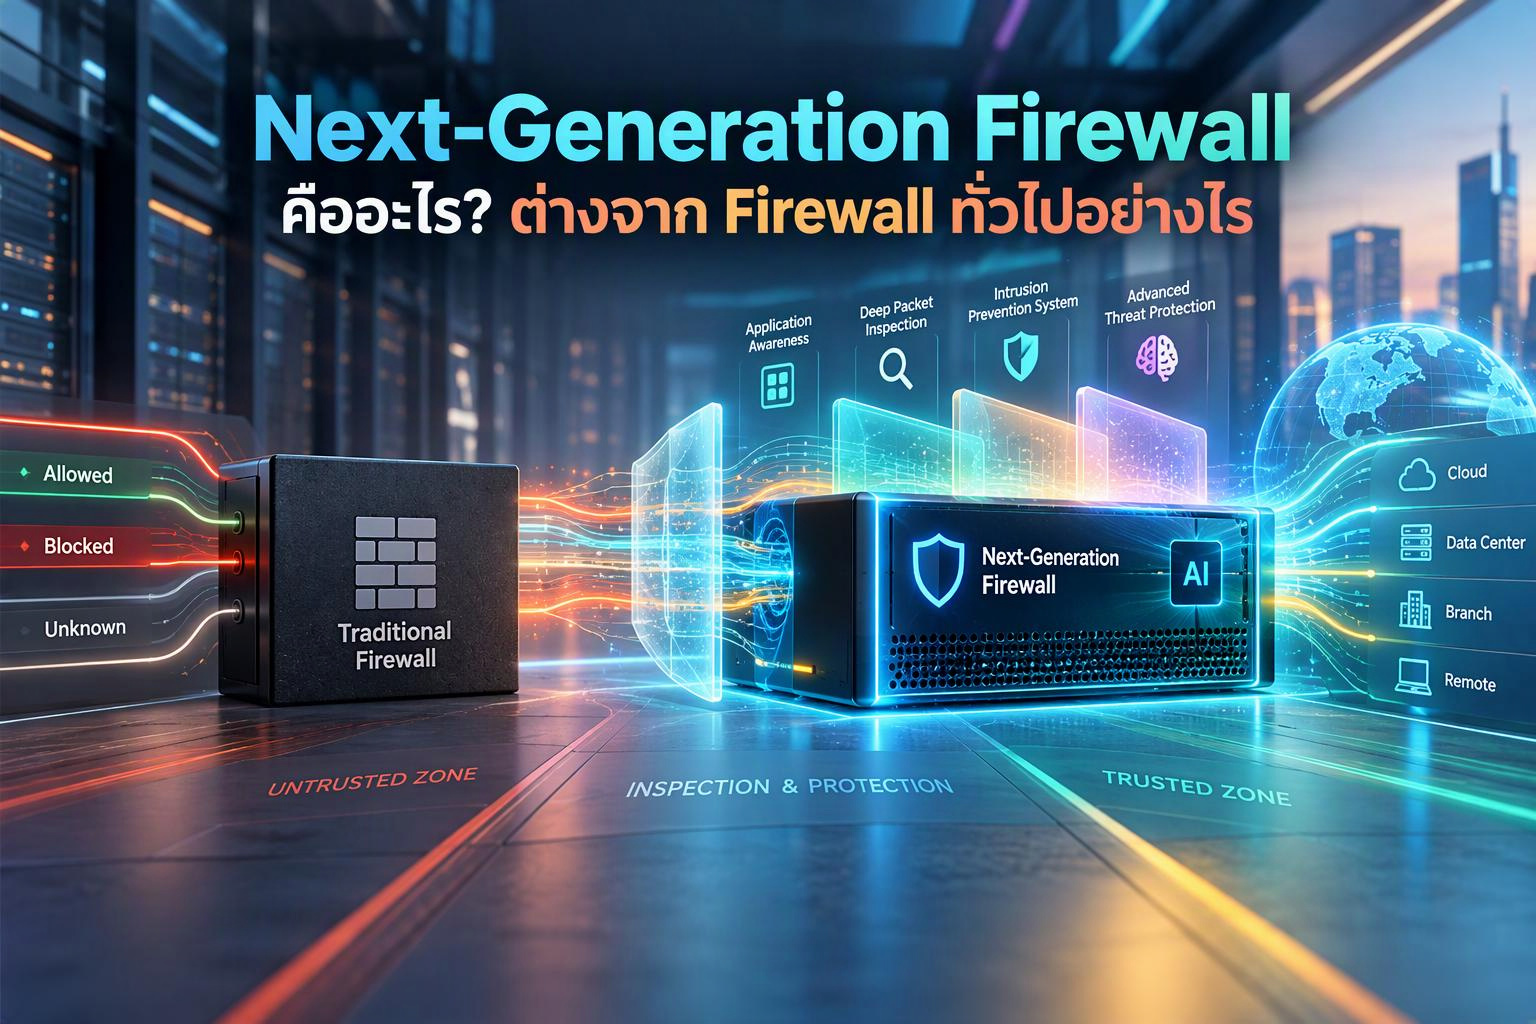
Next-Generation Firewall āļ„āļ·āļ­āļ­āļ°āđ„āļĢ? āļ•āđˆāļēāļ‡āļˆāļēāļ Firewall āļ—āļąāđˆāļ§āđ„āļ›āļ­āļĒāđˆāļēāļ‡āđ„āļĢ

āđƒāļ™āļĒāļļāļ„āļ—āļĩāđˆāļ˜āļļāļĢāļāļīāļˆāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļ­āļīāļ™āđ€āļ—āļ­āļĢāđŒāđ€āļ™āđ‡āļ• āļĢāļ°āļšāļšāļ„āļĨāļēāļ§āļ”āđŒ āđāļĨāļ°āļāļēāļĢāļ—āļģāļ‡āļēāļ™āļˆāļēāļāļĢāļ°āļĒāļ°āđ„āļāļĨāļĄāļēāļāļ‚āļķāđ‰āļ™ āļ āļąāļĒāļ„āļļāļāļ„āļēāļĄāļ—āļēāļ‡āđ„āļ‹āđ€āļšāļ­āļĢāđŒāđ„āļĄāđˆāđ„āļ”āđ‰āļˆāļģāļāļąāļ”āļ­āļĒāļđāđˆāđāļ„āđˆāđ„āļ§āļĢāļąāļŠāļŦāļĢāļ·āļ­āļāļēāļĢāđ€āļ‚āđ‰āļēāļ–āļķāļ‡āđ€āļ§āđ‡āļšāđ„āļ‹āļ•āđŒāļ—āļĩāđˆāđ„āļĄāđˆāļ›āļĨāļ­āļ”āļ āļąāļĒāļ­āļĩāļāļ•āđˆāļ­āđ„āļ› āļāļēāļĢāđ‚āļˆāļĄāļ•āļĩāđƒāļ™āļ›āļąāļˆāļˆāļļāļšāļąāļ™āļ­āļēāļˆāđāļāļ‡āļĄāļēāļāļąāļšāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™ āđ„āļŸāļĨāđŒāđāļ™āļš āļāļēāļĢāļĢāļąāļšāļŠāđˆāļ‡āļ‚āđ‰āļ­āļĄāļđāļĨāļ—āļĩāđˆāđ€āļ‚āđ‰āļēāļĢāļŦāļąāļŠ āļŦāļĢāļ·āļ­āļšāļąāļāļŠāļĩāļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āļ—āļĩāđˆāļ–āļđāļāļ‚āđ‚āļĄāļĒāļĄāļē

āļ™āļĩāđˆāļˆāļķāļ‡āđ€āļ›āđ‡āļ™āđ€āļŦāļ•āļļāļœāļĨāļ—āļĩāđˆāļŦāļĨāļēāļĒāļ­āļ‡āļ„āđŒāļāļĢāđ€āļĢāļīāđˆāļĄāļĄāļ­āļ‡āļŦāļē Next-Generation Firewall āļŦāļĢāļ·āļ­ NGFW āļ‹āļķāđˆāļ‡āđ€āļ›āđ‡āļ™āđ„āļŸāļĢāđŒāļ§āļ­āļĨāļĨāđŒāļĢāļļāđˆāļ™āđƒāļŦāļĄāđˆāļ—āļĩāđˆāđ„āļĄāđˆāđ„āļ”āđ‰āļ—āļģāļŦāļ™āđ‰āļēāļ—āļĩāđˆāđ€āļžāļĩāļĒāļ‡āļ­āļ™āļļāļāļēāļ•āļŦāļĢāļ·āļ­āļ›āļīāļ”āļāļąāđ‰āļ™āļ—āļĢāļēāļŸāļŸāļīāļāļ•āļēāļĄ IP Address āđāļĨāļ° Port āđ€āļ—āđˆāļēāļ™āļąāđ‰āļ™ āđāļ•āđˆāļĒāļąāļ‡āļŠāļēāļĄāļēāļĢāļ–āļ§āļīāđ€āļ„āļĢāļēāļ°āļŦāđŒāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™ āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™ āđāļĨāļ°āđ€āļ™āļ·āđ‰āļ­āļŦāļēāļ āļēāļĒāđƒāļ™āļ—āļĢāļēāļŸāļŸāļīāļāđ„āļ”āđ‰āļ­āļĒāđˆāļēāļ‡āļĨāļ°āđ€āļ­āļĩāļĒāļ”āļĄāļēāļāļ‚āļķāđ‰āļ™

āļšāļ—āļ„āļ§āļēāļĄāļ™āļĩāđ‰āļˆāļ°āļ­āļ˜āļīāļšāļēāļĒāļ§āđˆāļē Next-Generation Firewall āļ„āļ·āļ­āļ­āļ°āđ„āļĢ āļĄāļĩāļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āļ­āļĒāđˆāļēāļ‡āđ„āļĢ āđāļĨāļ°āđāļ•āļāļ•āđˆāļēāļ‡āļˆāļēāļ Firewall āļ—āļąāđˆāļ§āđ„āļ›āđƒāļ™āļ›āļĢāļ°āđ€āļ”āđ‡āļ™āđƒāļ”āļšāđ‰āļēāļ‡ āđ€āļžāļ·āđˆāļ­āļŠāđˆāļ§āļĒāđƒāļŦāđ‰āļ˜āļļāļĢāļāļīāļˆāđ€āļĨāļ·āļ­āļāđ‚āļ‹āļĨāļđāļŠāļąāļ™āļĢāļąāļāļĐāļēāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāđ„āļ”āđ‰āđ€āļŦāļĄāļēāļ°āļŠāļĄāļāļąāļšāļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™

Next-Generation Firewall āļ„āļ·āļ­āļ­āļ°āđ„āļĢ?

Next-Generation Firewall (NGFW) āļ„āļ·āļ­āļĢāļ°āļšāļšāļĢāļąāļāļĐāļēāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāļ—āļĩāđˆāļžāļąāļ’āļ™āļēāļ•āđˆāļ­āļĒāļ­āļ”āļˆāļēāļ Stateful Firewall āđ‚āļ”āļĒāļœāļŠāļēāļ™āļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āļ‚āļ­āļ‡āđ„āļŸāļĢāđŒāļ§āļ­āļĨāļĨāđŒāđāļšāļšāļ”āļąāđ‰āļ‡āđ€āļ”āļīāļĄāđ€āļ‚āđ‰āļēāļāļąāļšāļĢāļ°āļšāļšāļ•āļĢāļ§āļˆāļˆāļąāļšāđāļĨāļ°āļ›āđ‰āļ­āļ‡āļāļąāļ™āļ āļąāļĒāļ„āļļāļāļ„āļēāļĄāļ‚āļąāđ‰āļ™āļŠāļđāļ‡ āđ€āļŠāđˆāļ™ Application Control, Intrusion Prevention System āļŦāļĢāļ·āļ­ IPS, Advanced Malware Protection āđāļĨāļ°āļāļēāļĢāļĢāļ°āļšāļļāļ•āļąāļ§āļ•āļ™āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™

Firewall āļ—āļąāđˆāļ§āđ„āļ›āļĄāļąāļāļžāļīāļˆāļēāļĢāļ“āļēāļ‚āđ‰āļ­āļĄāļđāļĨāļžāļ·āđ‰āļ™āļāļēāļ™ āđ€āļŠāđˆāļ™

  • IP Address āļ•āđ‰āļ™āļ—āļēāļ‡āđāļĨāļ°āļ›āļĨāļēāļĒāļ—āļēāļ‡
  • Port āļ—āļĩāđˆāđƒāļŠāđ‰āđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­
  • Protocol āđ€āļŠāđˆāļ™ TCP āļŦāļĢāļ·āļ­ UDP
  • āļŠāļ–āļēāļ™āļ°āļ‚āļ­āļ‡āļāļēāļĢāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­

āļ‚āļ“āļ°āļ—āļĩāđˆ NGFW āļŠāļēāļĄāļēāļĢāļ–āļ•āļĢāļ§āļˆāļŠāļ­āļšāļ‚āđ‰āļ­āļĄāļđāļĨāđƒāļ™āļĢāļ°āļ”āļąāļšāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™ āļŦāļĢāļ·āļ­ Layer 7 āđ„āļ”āđ‰ āļ—āļģāđƒāļŦāđ‰āļĢāļ°āļšāļļāđ„āļ”āđ‰āļ§āđˆāļēāļ—āļĢāļēāļŸāļŸāļīāļāļ™āļąāđ‰āļ™āļĄāļēāļˆāļēāļāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āđƒāļ” āđƒāļ„āļĢāđ€āļ›āđ‡āļ™āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™ āđāļĨāļ°āļĄāļĩāļ„āļ§āļēāļĄāđ€āļŠāļĩāđˆāļĒāļ‡āļ”āđ‰āļēāļ™āļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāļŦāļĢāļ·āļ­āđ„āļĄāđˆ

āļžāļđāļ”āļ‡āđˆāļēāļĒ āđ† āļ„āļ·āļ­ Firewall āļ—āļąāđˆāļ§āđ„āļ›āļ­āļēāļˆāļĄāļ­āļ‡āđ€āļŦāđ‡āļ™āļ§āđˆāļē “āļĄāļĩāļāļēāļĢāđƒāļŠāđ‰ Port 443” āđāļ•āđˆ NGFW āļŠāļēāļĄāļēāļĢāļ–āļ§āļīāđ€āļ„āļĢāļēāļ°āļŦāđŒāđ€āļžāļīāđˆāļĄāđ€āļ•āļīāļĄāđ„āļ”āđ‰āļ§āđˆāļē “āļāļģāļĨāļąāļ‡āđƒāļŠāđ‰āļ‡āļēāļ™āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āđƒāļ” āđƒāļ„āļĢāđ€āļ›āđ‡āļ™āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™ āđāļĨāļ°āļ‚āđ‰āļ­āļĄāļđāļĨāļ™āļąāđ‰āļ™āļĄāļĩāļžāļĪāļ•āļīāļāļĢāļĢāļĄāļ™āđˆāļēāļŠāļ‡āļŠāļąāļĒāļŦāļĢāļ·āļ­āđ„āļĄāđˆâ€

Firewall āļ—āļąāđˆāļ§āđ„āļ›āļ—āļģāļ‡āļēāļ™āļ­āļĒāđˆāļēāļ‡āđ„āļĢ?

Firewall āļ—āļąāđˆāļ§āđ„āļ›āļĄāļĩāļŦāļ™āđ‰āļēāļ—āļĩāđˆāļŦāļĨāļąāļāđƒāļ™āļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļāļēāļĢāļĢāļąāļšāļŠāđˆāļ‡āļ‚āđ‰āļ­āļĄāļđāļĨāļĢāļ°āļŦāļ§āđˆāļēāļ‡āđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāļ—āļĩāđˆāļĄāļĩāļĢāļ°āļ”āļąāļšāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāđāļ•āļāļ•āđˆāļēāļ‡āļāļąāļ™ āđ‚āļ”āļĒāđƒāļŠāđ‰āļāļŽāļ—āļĩāđˆāļœāļđāđ‰āļ”āļđāđāļĨāļĢāļ°āļšāļšāļāļģāļŦāļ™āļ”āđ„āļ§āđ‰āļĨāđˆāļ§āļ‡āļŦāļ™āđ‰āļē āđ€āļŠāđˆāļ™ āļ­āļ™āļļāļāļēāļ•āđƒāļŦāđ‰āļžāļ™āļąāļāļ‡āļēāļ™āđ€āļ‚āđ‰āļēāļ–āļķāļ‡āđ€āļ§āđ‡āļšāđ„āļ‹āļ•āđŒāļœāđˆāļēāļ™ Port 80 āđāļĨāļ° 443 āļŦāļĢāļ·āļ­āļ›āļīāļ”āļāļąāđ‰āļ™āļāļēāļĢāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļˆāļēāļ IP Address āļ—āļĩāđˆāđ„āļĄāđˆāļžāļķāļ‡āļ›āļĢāļ°āļŠāļ‡āļ„āđŒ

āļāļēāļĢāļ—āļģāļ‡āļēāļ™āļ‚āļ­āļ‡ Firewall āļ—āļąāđˆāļ§āđ„āļ›āđ€āļŦāļĄāļēāļ°āļāļąāļšāļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļāļēāļĢāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļžāļ·āđ‰āļ™āļāļēāļ™ āđ€āļŠāđˆāļ™

  • āļ­āļ™āļļāļāļēāļ•āļŦāļĢāļ·āļ­āļ›āļīāļ”āļāļąāđ‰āļ™ IP Address
  • āļ„āļ§āļšāļ„āļļāļĄ Port āđāļĨāļ° Protocol
  • āļ—āļģ NAT āđ€āļžāļ·āđˆāļ­āđāļ›āļĨāļ‡ IP Address
  • āđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­ VPN āļĢāļ°āļŦāļ§āđˆāļēāļ‡āļŠāļģāļ™āļąāļāļ‡āļēāļ™
  • āļ•āļĢāļ§āļˆāļŠāļ­āļšāļŠāļ–āļēāļ™āļ°āļ‚āļ­āļ‡ Connection
  • āđāļšāđˆāļ‡āđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāļ āļēāļĒāđƒāļ™āđāļĨāļ°āļ āļēāļĒāļ™āļ­āļ

āļ­āļĒāđˆāļēāļ‡āđ„āļĢāļāđ‡āļ•āļēāļĄ Firewall āđāļšāļšāļ”āļąāđ‰āļ‡āđ€āļ”āļīāļĄāļ­āļēāļˆāđ„āļĄāđˆāļŠāļēāļĄāļēāļĢāļ–āļĄāļ­āļ‡āđ€āļŦāđ‡āļ™āļĢāļēāļĒāļĨāļ°āđ€āļ­āļĩāļĒāļ”āļ‚āļ­āļ‡āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āļ—āļĩāđˆāđƒāļŠāđ‰ Port āđ€āļ”āļĩāļĒāļ§āļāļąāļ™āđ„āļ”āđ‰ āļ•āļąāļ§āļ­āļĒāđˆāļēāļ‡āđ€āļŠāđˆāļ™ āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āļŦāļĨāļēāļĒāļ›āļĢāļ°āđ€āļ āļ—āļ­āļēāļˆāđƒāļŠāđ‰āļ‡āļēāļ™āļœāđˆāļēāļ™ HTTPS Port 443 āđ€āļŦāļĄāļ·āļ­āļ™āļāļąāļ™ āļŦāļēāļāļžāļīāļˆāļēāļĢāļ“āļēāđ€āļ‰āļžāļēāļ° Port āļĢāļ°āļšāļšāļ­āļēāļˆāđ„āļĄāđˆāļŠāļēāļĄāļēāļĢāļ–āđāļĒāļāđ„āļ”āđ‰āļ§āđˆāļēāđ€āļ›āđ‡āļ™āļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™āļ—āļĩāđˆāļ›āļĨāļ­āļ”āļ āļąāļĒāļŦāļĢāļ·āļ­āđ€āļ›āđ‡āļ™āļāļīāļˆāļāļĢāļĢāļĄāļ—āļĩāđˆāļĄāļĩāļ„āļ§āļēāļĄāđ€āļŠāļĩāđˆāļĒāļ‡

Next-Generation Firewall āļ•āđˆāļēāļ‡āļˆāļēāļ Firewall āļ—āļąāđˆāļ§āđ„āļ›āļ­āļĒāđˆāļēāļ‡āđ„āļĢ?

1. āļāļēāļĢāļ•āļĢāļ§āļˆāļŠāļ­āļšāļ—āļĢāļēāļŸāļŸāļīāļ

Firewall āļ—āļąāđˆāļ§āđ„āļ›āļ•āļĢāļ§āļˆāļŠāļ­āļšāļ—āļĢāļēāļŸāļŸāļīāļāđ‚āļ”āļĒāļ­āđ‰āļēāļ‡āļ­āļīāļ‡ IP Address, Port āđāļĨāļ° Protocol āđ€āļ›āđ‡āļ™āļŦāļĨāļąāļ āļŠāđˆāļ§āļ™ NGFW āļŠāļēāļĄāļēāļĢāļ–āļ•āļĢāļ§āļˆāļŠāļ­āļšāđ„āļ”āđ‰āļĨāļķāļāļ–āļķāļ‡āļĢāļ°āļ”āļąāļšāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āđāļĨāļ°āđ€āļ™āļ·āđ‰āļ­āļŦāļēāļ‚āļ­āļ‡āļ‚āđ‰āļ­āļĄāļđāļĨ

āļŦāļąāļ§āļ‚āđ‰āļ­Firewall āļ—āļąāđˆāļ§āđ„āļ›Next-Generation Firewall
āļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļ—āļĢāļēāļŸāļŸāļīāļIP, Port āđāļĨāļ° ProtocolIP, Port, Protocol, āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™ āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™ āđāļĨāļ°āđ€āļ™āļ·āđ‰āļ­āļŦāļē
āļāļēāļĢāļĄāļ­āļ‡āđ€āļŦāđ‡āļ™āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āļˆāļģāļāļąāļ”āļĢāļ°āļšāļļāđāļĨāļ°āļ„āļ§āļšāļ„āļļāļĄāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āđ„āļ”āđ‰
āļāļēāļĢāļ›āđ‰āļ­āļ‡āļāļąāļ™āļāļēāļĢāđ‚āļˆāļĄāļ•āļĩāđ€āļ™āđ‰āļ™āļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļāļēāļĢāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļœāļŠāļēāļ™ IPS āđāļĨāļ°āļāļēāļĢāļ•āļĢāļ§āļˆāļˆāļąāļšāļ āļąāļĒāļ„āļļāļāļ„āļēāļĄ
āļāļēāļĢāļāļģāļŦāļ™āļ”āļ™āđ‚āļĒāļšāļēāļĒāļ­āđ‰āļēāļ‡āļ­āļīāļ‡ IP āļŦāļĢāļ·āļ­āđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāļāļģāļŦāļ™āļ”āļ•āļēāļĄāļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™ āļāļĨāļļāđˆāļĄ āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™ āđāļĨāļ°āļšāļĢāļīāļšāļ—
āļāļēāļĢāļˆāļąāļ”āļāļēāļĢāļĢāļ°āļšāļšāļ­āļēāļˆāļ•āđ‰āļ­āļ‡āđƒāļŠāđ‰āļŦāļĨāļēāļĒāļĢāļ°āļšāļšāļĢāļ§āļĄāļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āđ„āļ§āđ‰āđƒāļ™āđāļžāļĨāļ•āļŸāļ­āļĢāđŒāļĄāđ€āļ”āļĩāļĒāļ§
āļāļēāļĢāļĢāļ­āļ‡āļĢāļąāļšāļĢāļ°āļšāļšāļ„āļĨāļēāļ§āļ”āđŒāļ‚āļķāđ‰āļ™āļ­āļĒāļđāđˆāļāļąāļšāļĢāļļāđˆāļ™āđāļĨāļ°āļœāļđāđ‰āļœāļĨāļīāļ•āļĢāļ­āļ‡āļĢāļąāļšāđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒ Hybrid āđāļĨāļ° Cloud āđ„āļ”āđ‰āļĄāļēāļāļāļ§āđˆāļē

2. āļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļĢāļ°āļ”āļąāļšāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™

āļˆāļļāļ”āđ€āļ”āđˆāļ™āļŠāļģāļ„āļąāļāļ‚āļ­āļ‡ NGFW āļ„āļ·āļ­ Application Awareness āļŦāļĢāļ·āļ­āļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āđƒāļ™āļāļēāļĢāļĢāļąāļšāļĢāļđāđ‰āļ§āđˆāļēāđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāļāļģāļĨāļąāļ‡āđƒāļŠāđ‰āļ‡āļēāļ™āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āđƒāļ”āļ­āļĒāļđāđˆ

āļœāļđāđ‰āļ”āļđāđāļĨāļĢāļ°āļšāļšāļŠāļēāļĄāļēāļĢāļ–āļāļģāļŦāļ™āļ”āļ™āđ‚āļĒāļšāļēāļĒāđ„āļ”āđ‰āļĨāļ°āđ€āļ­āļĩāļĒāļ”āļ‚āļķāđ‰āļ™ āđ€āļŠāđˆāļ™

  • āļ­āļ™āļļāļāļēāļ•āđƒāļŦāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āļĢāļ°āļšāļšāļ›āļĢāļ°āļŠāļļāļĄāļ­āļ­āļ™āđ„āļĨāļ™āđŒāđ€āļ‰āļžāļēāļ°āļŠāđˆāļ§āļ‡āđ€āļ§āļĨāļēāļ—āļģāļ‡āļēāļ™
  • āļˆāļģāļāļąāļ”āļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™ Social Media āļšāļēāļ‡āļ›āļĢāļ°āđ€āļ āļ—
  • āļ­āļ™āļļāļāļēāļ•āđƒāļŦāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™ Cloud Storage āđ€āļ‰āļžāļēāļ°āļšāļąāļāļŠāļĩāļ­āļ‡āļ„āđŒāļāļĢ
  • āļ›āļīāļ”āļāļąāđ‰āļ™āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āļ—āļĩāđˆāļĄāļĩāļ„āļ§āļēāļĄāđ€āļŠāļĩāđˆāļĒāļ‡ āđāļĄāđ‰āļˆāļ°āđƒāļŠāđ‰ Port āļ—āļĩāđˆāđ„āļ”āđ‰āļĢāļąāļšāļ­āļ™āļļāļāļēāļ•
  • āļˆāļģāļāļąāļ” Bandwidth āļ‚āļ­āļ‡āļ§āļīāļ”āļĩāđ‚āļ­āļŦāļĢāļ·āļ­āļāļēāļĢāļ”āļēāļ§āļ™āđŒāđ‚āļŦāļĨāļ”āđ„āļŸāļĨāđŒāļ‚āļ™āļēāļ”āđƒāļŦāļāđˆ

āļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āļ™āļĩāđ‰āļŠāđˆāļ§āļĒāđƒāļŦāđ‰āļ­āļ‡āļ„āđŒāļāļĢāļĄāļ­āļ‡āđ€āļŦāđ‡āļ™āļĢāļđāļ›āđāļšāļšāļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™āđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāđ„āļ”āđ‰āļŠāļąāļ”āđ€āļˆāļ™āļāļ§āđˆāļēāđ€āļ”āļīāļĄ āđāļĨāļ°āļĨāļ”āļ›āļąāļāļŦāļēāļāļēāļĢāđ€āļ›āļīāļ”āļŠāļīāļ—āļ˜āļīāđŒāļāļ§āđ‰āļēāļ‡āđ€āļāļīāļ™āļ„āļ§āļēāļĄāļˆāļģāđ€āļ›āđ‡āļ™

3. āļĢāļ°āļšāļšāļ›āđ‰āļ­āļ‡āļāļąāļ™āļāļēāļĢāļšāļļāļāļĢāļļāļ āļŦāļĢāļ·āļ­ IPS

NGFW āļĄāļąāļāļœāļŠāļēāļ™āļĢāļ°āļšāļš Intrusion Prevention System (IPS) āđ€āļžāļ·āđˆāļ­āļ§āļīāđ€āļ„āļĢāļēāļ°āļŦāđŒāļĢāļđāļ›āđāļšāļšāļāļēāļĢāđ‚āļˆāļĄāļ•āļĩāđāļĨāļ°āļŠāđˆāļ§āļĒāļ›āđ‰āļ­āļ‡āļāļąāļ™āļŠāđˆāļ­āļ‡āđ‚āļŦāļ§āđˆāļ—āļĩāđˆāļ­āļēāļˆāļ–āļđāļāđƒāļŠāđ‰āđ‚āļˆāļĄāļ•āļĩāļĢāļ°āļšāļš

IPS āļŠāļēāļĄāļēāļĢāļ–āļŠāđˆāļ§āļĒāļ•āļĢāļ§āļˆāļˆāļąāļšāļžāļĪāļ•āļīāļāļĢāļĢāļĄ āđ€āļŠāđˆāļ™

  • āļāļēāļĢāļŠāđāļāļ™āļžāļ­āļĢāđŒāļ•
  • āļāļēāļĢāļžāļĒāļēāļĒāļēāļĄāđ‚āļˆāļĄāļ•āļĩāļŠāđˆāļ­āļ‡āđ‚āļŦāļ§āđˆ
  • āļāļēāļĢāļŠāđˆāļ‡āļ„āļģāļŠāļąāđˆāļ‡āļ—āļĩāđˆāļĄāļĩāļĨāļąāļāļĐāļ“āļ°āđ€āļ›āđ‡āļ™āļ­āļąāļ™āļ•āļĢāļēāļĒ
  • āļāļēāļĢāđāļžāļĢāđˆāļāļĢāļ°āļˆāļēāļĒāļĄāļąāļĨāđāļ§āļĢāđŒāļ āļēāļĒāđƒāļ™āđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒ
  • āļāļēāļĢāđ‚āļˆāļĄāļ•āļĩāđ€āļ§āđ‡āļšāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™āļšāļēāļ‡āļĢāļđāļ›āđāļšāļš

āđ€āļĄāļ·āđˆāļ­āļžāļšāļžāļĪāļ•āļīāļāļĢāļĢāļĄāļœāļīāļ”āļ›āļāļ•āļī āļĢāļ°āļšāļšāļŠāļēāļĄāļēāļĢāļ–āļšāļĨāđ‡āļ­āļ Connection āđāļˆāđ‰āļ‡āđ€āļ•āļ·āļ­āļ™āļœāļđāđ‰āļ”āļđāđāļĨ āļŦāļĢāļ·āļ­āļšāļąāļ™āļ—āļķāļāđ€āļŦāļ•āļļāļāļēāļĢāļ“āđŒāđ€āļžāļ·āđˆāļ­āđƒāļŠāđ‰āļ§āļīāđ€āļ„āļĢāļēāļ°āļŦāđŒāļ āļēāļĒāļŦāļĨāļąāļ‡āđ„āļ”āđ‰

4. āļāļēāļĢāļĢāļ°āļšāļļāļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āđāļĨāļ°āļ•āļąāļ§āļ•āļ™

Firewall āļ—āļąāđˆāļ§āđ„āļ›āļ­āļēāļˆāļ­āđ‰āļēāļ‡āļ­āļīāļ‡āļ™āđ‚āļĒāļšāļēāļĒāļˆāļēāļ IP Address āđ€āļ›āđ‡āļ™āļŦāļĨāļąāļ āđāļ•āđˆ IP Address āđ„āļĄāđˆāđ„āļ”āđ‰āļŠāļ°āļ—āđ‰āļ­āļ™āļ•āļąāļ§āļ•āļ™āļ‚āļ­āļ‡āļœāļđāđ‰āđƒāļŠāđ‰āđ€āļŠāļĄāļ­āđ„āļ› āđ‚āļ”āļĒāđ€āļ‰āļžāļēāļ°āđƒāļ™āļ­āļ‡āļ„āđŒāļāļĢāļ—āļĩāđˆāļĄāļĩāļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āđāļšāļš Mobile Working, Wi-Fi āļŦāļĢāļ·āļ­āļĢāļ°āļšāļšāļ„āļĨāļēāļ§āļ”āđŒ

NGFW āļŠāļēāļĄāļēāļĢāļ–āđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļāļąāļšāļĢāļ°āļšāļšāļĒāļ·āļ™āļĒāļąāļ™āļ•āļąāļ§āļ•āļ™āđāļĨāļ° Directory Service āđ€āļžāļ·āđˆāļ­āļāļģāļŦāļ™āļ”āļ™āđ‚āļĒāļšāļēāļĒāļ•āļēāļĄāļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āļŦāļĢāļ·āļ­āļāļĨāļļāđˆāļĄāđ„āļ”āđ‰ āđ€āļŠāđˆāļ™

  • āļāđˆāļēāļĒāļšāļąāļāļŠāļĩāđ€āļ‚āđ‰āļēāļ–āļķāļ‡āļĢāļ°āļšāļšāļāļēāļĢāđ€āļ‡āļīāļ™āđ„āļ”āđ‰
  • āļāđˆāļēāļĒāļšāļļāļ„āļ„āļĨāđ€āļ‚āđ‰āļēāļ–āļķāļ‡āļĢāļ°āļšāļšāļ‚āđ‰āļ­āļĄāļđāļĨāļžāļ™āļąāļāļ‡āļēāļ™
  • āļœāļđāđ‰āļĢāļąāļšāđ€āļŦāļĄāļēāļ āļēāļĒāļ™āļ­āļāđ€āļ‚āđ‰āļēāļ–āļķāļ‡āđ„āļ”āđ‰āđ€āļ‰āļžāļēāļ°āļĢāļ°āļšāļšāļ—āļĩāđˆāļˆāļģāđ€āļ›āđ‡āļ™
  • āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āļ—āļĩāđˆāđ„āļĄāđˆāļœāđˆāļēāļ™āļāļēāļĢāļĒāļ·āļ™āļĒāļąāļ™āļ•āļąāļ§āļ•āļ™āļ–āļđāļāļˆāļģāļāļąāļ”āļŠāļīāļ—āļ˜āļīāđŒ

āđāļ™āļ§āļ—āļēāļ‡āļ™āļĩāđ‰āļŠāđˆāļ§āļĒāļŠāļ™āļąāļšāļŠāļ™āļļāļ™āļŦāļĨāļąāļāļāļēāļĢ Least Privilege āļ‹āļķāđˆāļ‡āđƒāļŦāđ‰āļŠāļīāļ—āļ˜āļīāđŒāđ€āļ—āđˆāļēāļ—āļĩāđˆāļˆāļģāđ€āļ›āđ‡āļ™āļ•āđˆāļ­āļāļēāļĢāļ—āļģāļ‡āļēāļ™

5. āļāļēāļĢāļ•āļĢāļ§āļˆāļŠāļ­āļšāļ‚āđ‰āļ­āļĄāļđāļĨāļ—āļĩāđˆāđ€āļ‚āđ‰āļēāļĢāļŦāļąāļŠ

āļāļēāļĢāđ‚āļˆāļĄāļ•āļĩāļˆāļģāļ™āļ§āļ™āļĄāļēāļāļ­āļēāļˆāļ‹āđˆāļ­āļ™āļ­āļĒāļđāđˆāđƒāļ™āļ—āļĢāļēāļŸāļŸāļīāļ HTTPS āļŦāļĢāļ·āļ­ SSL/TLS āđ€āļ™āļ·āđˆāļ­āļ‡āļˆāļēāļāļ‚āđ‰āļ­āļĄāļđāļĨāļ–āļđāļāđ€āļ‚āđ‰āļēāļĢāļŦāļąāļŠāļĢāļ°āļŦāļ§āđˆāļēāļ‡āļāļēāļĢāļŠāđˆāļ‡ āļŦāļēāļāļĢāļ°āļšāļšāļĢāļąāļāļĐāļēāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāđ„āļĄāđˆāļŠāļēāļĄāļēāļĢāļ–āļ•āļĢāļ§āļˆāļŠāļ­āļšāļ—āļĢāļēāļŸāļŸāļīāļāļ›āļĢāļ°āđ€āļ āļ—āļ™āļĩāđ‰āđ„āļ”āđ‰ āļ­āļēāļˆāļ—āļģāđƒāļŦāđ‰āļ āļąāļĒāļ„āļļāļāļ„āļēāļĄāļŦāļĨāļļāļ”āļĢāļ­āļ”āļāļēāļĢāļ•āļĢāļ§āļˆāļˆāļąāļš

NGFW āļšāļēāļ‡āļĢāļļāđˆāļ™āļĢāļ­āļ‡āļĢāļąāļšāļāļēāļĢāļ–āļ­āļ”āļĢāļŦāļąāļŠāđāļĨāļ°āļ•āļĢāļ§āļˆāļŠāļ­āļšāļ—āļĢāļēāļŸāļŸāļīāļ SSL/TLS āļ•āļēāļĄāļ™āđ‚āļĒāļšāļēāļĒāļ‚āļ­āļ‡āļ­āļ‡āļ„āđŒāļāļĢ āđ€āļžāļ·āđˆāļ­āļŠāđˆāļ§āļĒāļ„āđ‰āļ™āļŦāļēāđ„āļŸāļĨāđŒāļ­āļąāļ™āļ•āļĢāļēāļĒāļŦāļĢāļ·āļ­āļāļīāļˆāļāļĢāļĢāļĄāļ—āļĩāđˆāļĄāļĩāļ„āļ§āļēāļĄāđ€āļŠāļĩāđˆāļĒāļ‡ āļ­āļĒāđˆāļēāļ‡āđ„āļĢāļāđ‡āļ•āļēāļĄ āļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™āļ„āļ§āļĢāļžāļīāļˆāļēāļĢāļ“āļēāđ€āļĢāļ·āđˆāļ­āļ‡āļ›āļĢāļ°āļŠāļīāļ—āļ˜āļīāļ āļēāļž āļ„āļ§āļēāļĄāđ€āļ›āđ‡āļ™āļŠāđˆāļ§āļ™āļ•āļąāļ§ āđāļĨāļ°āļ‚āđ‰āļ­āļāļģāļŦāļ™āļ”āļ”āđ‰āļēāļ™āļāļŽāļŦāļĄāļēāļĒāļ­āļĒāđˆāļēāļ‡āđ€āļŦāļĄāļēāļ°āļŠāļĄ

āļ„āļļāļ“āļŠāļĄāļšāļąāļ•āļīāļŠāļģāļ„āļąāļāļ‚āļ­āļ‡ Next-Generation Firewall

āļāđˆāļ­āļ™āđ€āļĨāļ·āļ­āļāļ‹āļ·āđ‰āļ­ NGFW āļ„āļ§āļĢāļ•āļĢāļ§āļˆāļŠāļ­āļšāļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āļ—āļĩāđˆāđ€āļŦāļĄāļēāļ°āļāļąāļšāļĨāļąāļāļĐāļ“āļ°āļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™āļ‚āļ­āļ‡āļ­āļ‡āļ„āđŒāļāļĢ āđ„āļ”āđ‰āđāļāđˆ

  • Stateful Inspection āļŠāļģāļŦāļĢāļąāļšāļ„āļ§āļšāļ„āļļāļĄāļāļēāļĢāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļžāļ·āđ‰āļ™āļāļēāļ™
  • Application Control āļŠāļģāļŦāļĢāļąāļšāļĢāļ°āļšāļļāđāļĨāļ°āļ„āļ§āļšāļ„āļļāļĄāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™
  • IPS/IDS āļŠāļģāļŦāļĢāļąāļšāļ•āļĢāļ§āļˆāļˆāļąāļšāđāļĨāļ°āļ›āđ‰āļ­āļ‡āļāļąāļ™āļāļēāļĢāļšāļļāļāļĢāļļāļ
  • Web Filtering āļŠāļģāļŦāļĢāļąāļšāļ„āļ§āļšāļ„āļļāļĄāđ€āļ§āđ‡āļšāđ„āļ‹āļ•āđŒāļ—āļĩāđˆāļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āđ€āļ‚āđ‰āļēāļ–āļķāļ‡
  • Antivirus āđāļĨāļ° Anti-Malware āļŠāļģāļŦāļĢāļąāļšāļ•āļĢāļ§āļˆāļŠāļ­āļšāđ„āļŸāļĨāđŒāđāļĨāļ°āļ āļąāļĒāļ„āļļāļāļ„āļēāļĄ
  • VPN āļŠāļģāļŦāļĢāļąāļšāļāļēāļĢāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļŠāļģāļ™āļąāļāļ‡āļēāļ™āđāļĨāļ°āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āļĢāļ°āļĒāļ°āđ„āļāļĨ
  • SSL/TLS Inspection āļŠāļģāļŦāļĢāļąāļšāļ§āļīāđ€āļ„āļĢāļēāļ°āļŦāđŒāļ—āļĢāļēāļŸāļŸāļīāļāļ—āļĩāđˆāđ€āļ‚āđ‰āļēāļĢāļŦāļąāļŠ
  • User Identity Awareness āļŠāļģāļŦāļĢāļąāļšāļāļģāļŦāļ™āļ”āļ™āđ‚āļĒāļšāļēāļĒāļ•āļēāļĄāļ•āļąāļ§āļ•āļ™
  • Threat Intelligence āļŠāļģāļŦāļĢāļąāļšāļĢāļąāļšāļ‚āđ‰āļ­āļĄāļđāļĨāļ āļąāļĒāļ„āļļāļāļ„āļēāļĄāđƒāļŦāļĄāđˆ
  • Centralized Management āļŠāļģāļŦāļĢāļąāļšāļšāļĢāļīāļŦāļēāļĢāļŦāļĨāļēāļĒāļŠāļēāļ‚āļēāļˆāļēāļāļĻāļđāļ™āļĒāđŒāļāļĨāļēāļ‡
  • āļĢāļ­āļ‡āļĢāļąāļš Cloud āđāļĨāļ° Hybrid Network āļŠāļģāļŦāļĢāļąāļšāļ­āļ‡āļ„āđŒāļāļĢāļ—āļĩāđˆāđƒāļŠāđ‰āļĢāļ°āļšāļšāļ„āļĨāļēāļ§āļ”āđŒ
  • āļĢāļēāļĒāļ‡āļēāļ™āđāļĨāļ° Log Analysis āļŠāļģāļŦāļĢāļąāļšāļ•āļĢāļ§āļˆāļŠāļ­āļšāđ€āļŦāļ•āļļāļāļēāļĢāļ“āđŒāļ”āđ‰āļēāļ™āļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒ

āļ˜āļļāļĢāļāļīāļˆāđāļšāļšāđƒāļ”āļ„āļ§āļĢāđƒāļŠāđ‰ NGFW?

Next-Generation Firewall āđ€āļŦāļĄāļēāļ°āļāļąāļšāļ­āļ‡āļ„āđŒāļāļĢāļ—āļĩāđˆāļ•āđ‰āļ­āļ‡āļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™āđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāļ­āļĒāđˆāļēāļ‡āļĨāļ°āđ€āļ­āļĩāļĒāļ” āđāļĨāļ°āļ•āđ‰āļ­āļ‡āļāļēāļĢāļĨāļ”āļ„āļ§āļēāļĄāļ‹āļąāļšāļ‹āđ‰āļ­āļ™āļˆāļēāļāļāļēāļĢāđƒāļŠāđ‰āļĢāļ°āļšāļšāļĢāļąāļāļĐāļēāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāļŦāļĨāļēāļĒāļ•āļąāļ§āđāļĒāļāļāļąāļ™ āđ‚āļ”āļĒāđ€āļ‰āļžāļēāļ°āļ˜āļļāļĢāļāļīāļˆāļ—āļĩāđˆāļĄāļĩāļĨāļąāļāļĐāļ“āļ°āļ”āļąāļ‡āļ•āđˆāļ­āđ„āļ›āļ™āļĩāđ‰

  • āļĄāļĩāļžāļ™āļąāļāļ‡āļēāļ™āļˆāļģāļ™āļ§āļ™āļĄāļēāļāđāļĨāļ°āđƒāļŠāđ‰āļ‡āļēāļ™āļ­āļīāļ™āđ€āļ—āļ­āļĢāđŒāđ€āļ™āđ‡āļ•āļ•āļĨāļ­āļ”āđ€āļ§āļĨāļē
  • āļĄāļĩāļŦāļĨāļēāļĒāļŠāļēāļ‚āļēāļŦāļĢāļ·āļ­āļĄāļĩāļŠāļģāļ™āļąāļāļ‡āļēāļ™āļāļĢāļ°āļˆāļēāļĒāļŦāļĨāļēāļĒāļžāļ·āđ‰āļ™āļ—āļĩāđˆ
  • āđƒāļŠāđ‰āļ‡āļēāļ™ Cloud Application āļŦāļĢāļ·āļ­āļĢāļ°āļšāļš Hybrid Cloud
  • āļĄāļĩāļāļēāļĢāļ—āļģāļ‡āļēāļ™āļˆāļēāļāļĢāļ°āļĒāļ°āđ„āļāļĨ
  • āļ•āđ‰āļ­āļ‡āļ›āļāļ›āđ‰āļ­āļ‡āļ‚āđ‰āļ­āļĄāļđāļĨāļĨāļđāļāļ„āđ‰āļē āļ‚āđ‰āļ­āļĄāļđāļĨāļāļēāļĢāđ€āļ‡āļīāļ™ āļŦāļĢāļ·āļ­āļ‚āđ‰āļ­āļĄāļđāļĨāļ āļēāļĒāđƒāļ™
  • āļ•āđ‰āļ­āļ‡āļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™āđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™
  • āļ•āđ‰āļ­āļ‡āļāļēāļĢāļ•āļĢāļ§āļˆāļŠāļ­āļšāđāļĨāļ°āļ•āļ­āļšāļŠāļ™āļ­āļ‡āļ•āđˆāļ­āđ€āļŦāļ•āļļāļāļēāļĢāļ“āđŒāļœāļīāļ”āļ›āļāļ•āļīāļ­āļĒāđˆāļēāļ‡āļĢāļ§āļ”āđ€āļĢāđ‡āļ§
  • āļĄāļĩāļ‚āđ‰āļ­āļāļģāļŦāļ™āļ”āļ”āđ‰āļēāļ™ Compliance āļŦāļĢāļ·āļ­āļāļēāļĢāļ•āļĢāļ§āļˆāļŠāļ­āļš Log

āļŠāļģāļŦāļĢāļąāļšāļ˜āļļāļĢāļāļīāļˆāļ‚āļ™āļēāļ”āđ€āļĨāđ‡āļāļ—āļĩāđˆāļĄāļĩāļĢāļ°āļšāļšāđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒāđ„āļĄāđˆāļ‹āļąāļšāļ‹āđ‰āļ­āļ™ Firewall āļ—āļąāđˆāļ§āđ„āļ›āļ­āļēāļˆāļĒāļąāļ‡āđ€āļžāļĩāļĒāļ‡āļžāļ­ āđāļ•āđˆāļ„āļ§āļĢāļ›āļĢāļ°āđ€āļĄāļīāļ™āļ„āļ§āļēāļĄāđ€āļŠāļĩāđˆāļĒāļ‡ āļ›āļĢāļīāļĄāļēāļ“āļ—āļĢāļēāļŸāļŸāļīāļ āđāļĨāļ°āđāļ™āļ§āđ‚āļ™āđ‰āļĄāļāļēāļĢāļ‚āļĒāļēāļĒāļ•āļąāļ§āļ‚āļ­āļ‡āļ­āļ‡āļ„āđŒāļāļĢāļāđˆāļ­āļ™āļ•āļąāļ”āļŠāļīāļ™āđƒāļˆ

āļ‚āđ‰āļ­āļ„āļ§āļĢāļžāļīāļˆāļēāļĢāļ“āļēāļāđˆāļ­āļ™āđ€āļĨāļ·āļ­āļ Next-Generation Firewall

āļāļēāļĢāđ€āļĨāļ·āļ­āļ NGFW āđ„āļĄāđˆāļ„āļ§āļĢāļ”āļđāđ€āļ‰āļžāļēāļ°āļ„āļ§āļēāļĄāđ€āļĢāđ‡āļ§āļŦāļĢāļ·āļ­āļˆāļģāļ™āļ§āļ™āļŸāļĩāđ€āļˆāļ­āļĢāđŒāđ€āļ—āđˆāļēāļ™āļąāđ‰āļ™ āļ„āļ§āļĢāļžāļīāļˆāļēāļĢāļ“āļēāļ›āļĢāļ°āđ€āļ”āđ‡āļ™āļ•āđˆāļ­āđ„āļ›āļ™āļĩāđ‰āļĢāđˆāļ§āļĄāļ”āđ‰āļ§āļĒ

  1. āļ›āļĢāļīāļĄāļēāļ“āļ—āļĢāļēāļŸāļŸāļīāļāļˆāļĢāļīāļ‡
    āļ•āļĢāļ§āļˆāļŠāļ­āļš Throughput āđƒāļ™āļāļĢāļ“āļĩāđ€āļ›āļīāļ”āđƒāļŠāđ‰āļ‡āļēāļ™ IPS, Antivirus āđāļĨāļ° SSL Inspection āļžāļĢāđ‰āļ­āļĄāļāļąāļ™ āđ€āļžāļĢāļēāļ°āļ›āļĢāļ°āļŠāļīāļ—āļ˜āļīāļ āļēāļžāļ­āļēāļˆāđāļ•āļāļ•āđˆāļēāļ‡āļˆāļēāļāļ•āļąāļ§āđ€āļĨāļ‚āļŠāļđāļ‡āļŠāļļāļ”āļ‚āļ­āļ‡āļ­āļļāļ›āļāļĢāļ“āđŒ

  2. āļˆāļģāļ™āļ§āļ™āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™āđāļĨāļ°āļ­āļļāļ›āļāļĢāļ“āđŒ
    āļ›āļĢāļ°āđ€āļĄāļīāļ™āļˆāļģāļ™āļ§āļ™āļžāļ™āļąāļāļ‡āļēāļ™ āļ­āļļāļ›āļāļĢāļ“āđŒ IoT, Server, āļŠāļģāļ™āļąāļāļ‡āļēāļ™āļŠāļēāļ‚āļē āđāļĨāļ°āļāļēāļĢāļ‚āļĒāļēāļĒāļĢāļ°āļšāļšāđƒāļ™āļ­āļ™āļēāļ„āļ•

  3. āļĢāļđāļ›āđāļšāļšāļāļēāļĢāļ•āļīāļ”āļ•āļąāđ‰āļ‡
    āļžāļīāļˆāļēāļĢāļ“āļēāļ§āđˆāļēāļ•āđ‰āļ­āļ‡āļāļēāļĢāđƒāļŠāđ‰āļ‡āļēāļ™āđāļšāļš Appliance, Virtual Machine, Cloud Firewall āļŦāļĢāļ·āļ­āļĢāļđāļ›āđāļšāļšāļœāļŠāļĄ

  4. āļĢāļ°āļšāļšāļšāļĢāļīāļŦāļēāļĢāļˆāļąāļ”āļāļēāļĢ
    āļŦāļēāļāļĄāļĩāļŦāļĨāļēāļĒāļŠāļēāļ‚āļē āļ„āļ§āļĢāđ€āļĨāļ·āļ­āļāđ‚āļ‹āļĨāļđāļŠāļąāļ™āļ—āļĩāđˆāļšāļĢāļīāļŦāļēāļĢāļ™āđ‚āļĒāļšāļēāļĒāđāļĨāļ°āļ”āļđāļĢāļēāļĒāļ‡āļēāļ™āļˆāļēāļāļĻāļđāļ™āļĒāđŒāļāļĨāļēāļ‡āđ„āļ”āđ‰

  5. āļšāļĢāļīāļāļēāļĢāļ­āļąāļ›āđ€āļ”āļ•āļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒ
    āļ•āļĢāļ§āļˆāļŠāļ­āļšāļāļēāļĢāļ­āļąāļ›āđ€āļ”āļ• Signature, Threat Intelligence āđāļĨāļ°āļāļēāļĢāļŠāļ™āļąāļšāļŠāļ™āļļāļ™āļˆāļēāļāļœāļđāđ‰āļœāļĨāļīāļ•

  6. āļ—āļĩāļĄāļ‡āļēāļ™āđāļĨāļ°āļšāļĢāļīāļāļēāļĢāļŦāļĨāļąāļ‡āļāļēāļĢāļ‚āļēāļĒ
    āļ­āļļāļ›āļāļĢāļ“āđŒāļ—āļĩāđˆāļĄāļĩāļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āļŠāļđāļ‡āļˆāļģāđ€āļ›āđ‡āļ™āļ•āđ‰āļ­āļ‡āļĄāļĩāļœāļđāđ‰āļ”āļđāđāļĨāļ—āļĩāđˆāđ€āļ‚āđ‰āļēāđƒāļˆāļāļēāļĢāļ­āļ­āļāđāļšāļš Policy āđāļĨāļ°āļāļēāļĢāļ§āļīāđ€āļ„āļĢāļēāļ°āļŦāđŒāđ€āļŦāļ•āļļāļāļēāļĢāļ“āđŒ āļāļēāļĢāđ€āļĨāļ·āļ­āļāļœāļđāđ‰āđƒāļŦāđ‰āļšāļĢāļīāļāļēāļĢāļ—āļĩāđˆāļĄāļĩāļ—āļĩāļĄāļ•āļīāļ”āļ•āļąāđ‰āļ‡āđāļĨāļ°āļ”āļđāđāļĨāļĢāļ°āļšāļšāļˆāļķāļ‡āļĄāļĩāļ„āļ§āļēāļĄāļŠāļģāļ„āļąāļ

āļŠāļĢāļļāļ› Next-Generation Firewall

Next-Generation Firewall āļ„āļ·āļ­āđ„āļŸāļĢāđŒāļ§āļ­āļĨāļĨāđŒāļ—āļĩāđˆāļĒāļāļĢāļ°āļ”āļąāļšāļāļēāļĢāļĢāļąāļāļĐāļēāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāļˆāļēāļāļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄ IP āđāļĨāļ° Port āđ„āļ›āļŠāļđāđˆāļāļēāļĢāļ§āļīāđ€āļ„āļĢāļēāļ°āļŦāđŒāđāļ­āļ›āļžāļĨāļīāđ€āļ„āļŠāļąāļ™ āļœāļđāđ‰āđƒāļŠāđ‰āļ‡āļēāļ™ āđ€āļ™āļ·āđ‰āļ­āļŦāļē āđāļĨāļ°āļžāļĪāļ•āļīāļāļĢāļĢāļĄāļ‚āļ­āļ‡āļ—āļĢāļēāļŸāļŸāļīāļ āđ‚āļ”āļĒāļĄāļąāļāļĢāļ§āļĄāļ„āļ§āļēāļĄāļŠāļēāļĄāļēāļĢāļ–āļ­āļĒāđˆāļēāļ‡ Application Control, IPS, Malware Protection, User Identification āđāļĨāļ° Threat Intelligence āđ„āļ§āđ‰āđƒāļ™āļĢāļ°āļšāļšāđ€āļ”āļĩāļĒāļ§

Firewall āļ—āļąāđˆāļ§āđ„āļ›āļĒāļąāļ‡āđ€āļŦāļĄāļēāļ°āļāļąāļšāļāļēāļĢāļ„āļ§āļšāļ„āļļāļĄāļāļēāļĢāđ€āļŠāļ·āđˆāļ­āļĄāļ•āđˆāļ­āļžāļ·āđ‰āļ™āļāļēāļ™ āđāļ•āđˆāļŦāļēāļāļ­āļ‡āļ„āđŒāļāļĢāļĄāļĩāļĢāļ°āļšāļšāļ„āļĨāļēāļ§āļ”āđŒ āļĄāļĩāļāļēāļĢāļ—āļģāļ‡āļēāļ™āļˆāļēāļāļĢāļ°āļĒāļ°āđ„āļāļĨ āļĄāļĩāļŦāļĨāļēāļĒāļŠāļēāļ‚āļē āļŦāļĢāļ·āļ­āļĄāļĩāļ‚āđ‰āļ­āļĄāļđāļĨāļŠāļģāļ„āļąāļ NGFW āļ­āļēāļˆāļŠāđˆāļ§āļĒāđ€āļžāļīāđˆāļĄāļāļēāļĢāļĄāļ­āļ‡āđ€āļŦāđ‡āļ™ āļĨāļ”āļ„āļ§āļēāļĄāđ€āļŠāļĩāđˆāļĒāļ‡ āđāļĨāļ°āļ—āļģāđƒāļŦāđ‰āļāļēāļĢāļšāļĢāļīāļŦāļēāļĢāļˆāļąāļ”āļāļēāļĢāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāđ€āļ›āđ‡āļ™āļĢāļ°āļšāļšāļĄāļēāļāļ‚āļķāđ‰āļ™

āļŦāļēāļāļ„āļļāļ“āļ•āđ‰āļ­āļ‡āļāļēāļĢāļ„āļģāđāļ™āļ°āļ™āļģāđƒāļ™āļāļēāļĢāđ€āļĨāļ·āļ­āļ Next-Generation Firewall āļāļēāļĢāļ­āļ­āļāđāļšāļšāļĢāļ°āļšāļšāđ€āļ„āļĢāļ·āļ­āļ‚āđˆāļēāļĒ āļŦāļĢāļ·āļ­āļāļēāļĢāļ•āļīāļ”āļ•āļąāđ‰āļ‡āđ‚āļ‹āļĨāļđāļŠāļąāļ™āļĢāļąāļāļĐāļēāļ„āļ§āļēāļĄāļ›āļĨāļ­āļ”āļ āļąāļĒāļŠāļģāļŦāļĢāļąāļšāļ­āļ‡āļ„āđŒāļāļĢ āļ•āļīāļ”āļ•āđˆāļ­āļ—āļĩāļĄāļ‡āļēāļ™ 2beshop.com āđ€āļžāļ·āđˆāļ­āļ›āļĢāļ°āđ€āļĄāļīāļ™āļ„āļ§āļēāļĄāļ•āđ‰āļ­āļ‡āļāļēāļĢāđāļĨāļ°āđ€āļĨāļ·āļ­āļāđāļ™āļ§āļ—āļēāļ‡āļ—āļĩāđˆāđ€āļŦāļĄāļēāļ°āļŠāļĄāļāļąāļšāļ‡āļšāļ›āļĢāļ°āļĄāļēāļ“āđāļĨāļ°āļĢāļđāļ›āđāļšāļšāļ˜āļļāļĢāļāļīāļˆāļ‚āļ­āļ‡āļ„āļļāļ“

  • āļŠāļ™āđƒāļˆāļŠāļ­āļšāļ–āļēāļĄāļ‚āđ‰āļ­āļĄāļđāļĨāđ€āļžāļīāđˆāļĄāđ€āļ•āļīāļĄāļŦāļĢāļ·āļ­āļ‹āļ·āđ‰āļ­āļ­āļļāļ›āļāļ“āđŒ IT āļ„āļĨāļīāļāđ€āļĨāļĒ
  • āļ‹āļ·āđ‰āļ­āļŠāļīāļ™āļ„āđ‰āļēāļœāđˆāļēāļ™ Application āļĢāļąāļšāļŠāđˆāļ§āļ™āļĨāļ”āđ€āļžāļīāđˆāļĄÂ āļ„āļĨāļīāļāđ€āļĨāļĒ
  • LINE: @2beshop
  • āđ‚āļ—āļĢ 02-1186767

By admin