
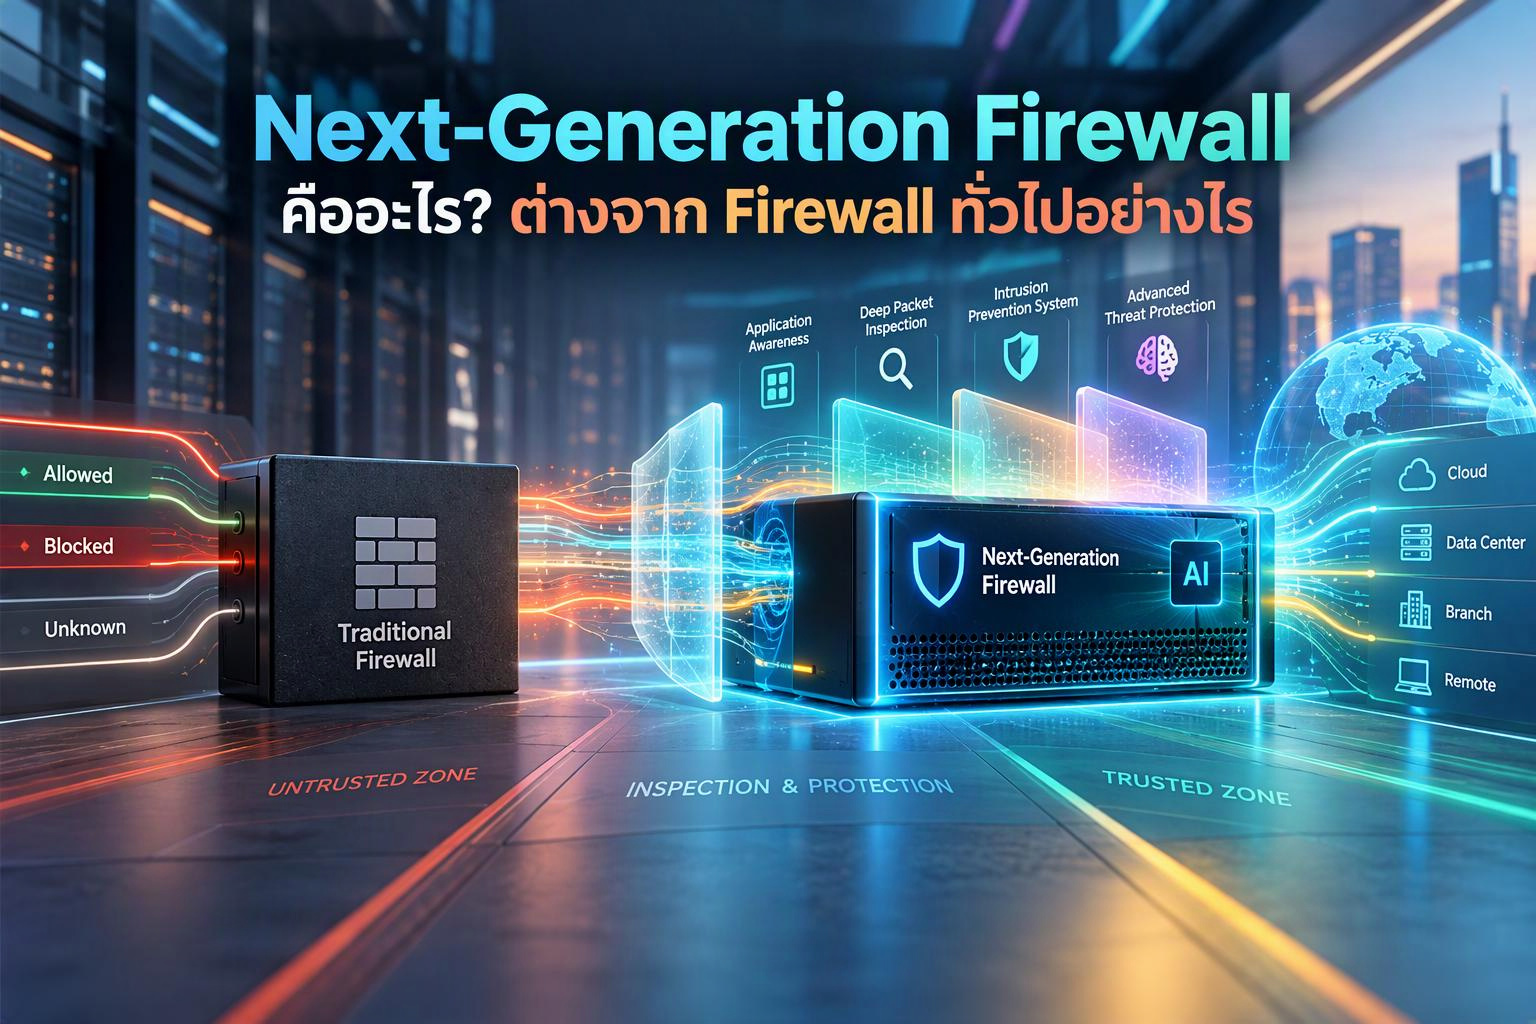
Next-Generation Firewall คืออะไร? ต่างจาก Firewall ทั่วไปอย่างไร
ในยุคที่ธุรกิจเชื่อมต่ออินเทอร์เน็ต ระบบคลาวด์ และการทำงานจากระยะไกลมากขึ้น ภัยคุกคามทางไซเบอร์ไม่ได้จำกัดอยู่แค่ไวรัสหรือการเข้าถึงเว็บไซต์ที่ไม่ปลอดภัยอีกต่อไป การโจมตีในปัจจุบันอาจแฝงมากับแอปพลิเคชัน ไฟล์แนบ การรับส่งข้อมูลที่เข้ารหัส หรือบัญชีผู้ใช้งานที่ถูกขโมยมา
นี่จึงเป็นเหตุผลที่หลายองค์กรเริ่มมองหา Next-Generation Firewall หรือ NGFW ซึ่งเป็นไฟร์วอลล์รุ่นใหม่ที่ไม่ได้ทำหน้าที่เพียงอนุญาตหรือปิดกั้นทราฟฟิกตาม IP Address และ Port เท่านั้น แต่ยังสามารถวิเคราะห์แอปพลิเคชัน ผู้ใช้งาน และเนื้อหาภายในทราฟฟิกได้อย่างละเอียดมากขึ้น
บทความนี้จะอธิบายว่า Next-Generation Firewall คืออะไร มีความสามารถอย่างไร และแตกต่างจาก Firewall ทั่วไปในประเด็นใดบ้าง เพื่อช่วยให้ธุรกิจเลือกโซลูชันรักษาความปลอดภัยเครือข่ายได้เหมาะสมกับการใช้งาน
Next-Generation Firewall คืออะไร?
Next-Generation Firewall (NGFW) คือระบบรักษาความปลอดภัยเครือข่ายที่พัฒนาต่อยอดจาก Stateful Firewall โดยผสานความสามารถของไฟร์วอลล์แบบดั้งเดิมเข้ากับระบบตรวจจับและป้องกันภัยคุกคามขั้นสูง เช่น Application Control, Intrusion Prevention System หรือ IPS, Advanced Malware Protection และการระบุตัวตนผู้ใช้งาน
Firewall ทั่วไปมักพิจารณาข้อมูลพื้นฐาน เช่น
- IP Address ต้นทางและปลายทาง
- Port ที่ใช้เชื่อมต่อ
- Protocol เช่น TCP หรือ UDP
- สถานะของการเชื่อมต่อ
ขณะที่ NGFW สามารถตรวจสอบข้อมูลในระดับแอปพลิเคชัน หรือ Layer 7 ได้ ทำให้ระบุได้ว่าทราฟฟิกนั้นมาจากแอปพลิเคชันใด ใครเป็นผู้ใช้งาน และมีความเสี่ยงด้านความปลอดภัยหรือไม่
พูดง่าย ๆ คือ Firewall ทั่วไปอาจมองเห็นว่า “มีการใช้ Port 443” แต่ NGFW สามารถวิเคราะห์เพิ่มเติมได้ว่า “กำลังใช้งานแอปพลิเคชันใด ใครเป็นผู้ใช้งาน และข้อมูลนั้นมีพฤติกรรมน่าสงสัยหรือไม่”
Firewall ทั่วไปทำงานอย่างไร?
Firewall ทั่วไปมีหน้าที่หลักในการควบคุมการรับส่งข้อมูลระหว่างเครือข่ายที่มีระดับความปลอดภัยแตกต่างกัน โดยใช้กฎที่ผู้ดูแลระบบกำหนดไว้ล่วงหน้า เช่น อนุญาตให้พนักงานเข้าถึงเว็บไซต์ผ่าน Port 80 และ 443 หรือปิดกั้นการเชื่อมต่อจาก IP Address ที่ไม่พึงประสงค์
การทำงานของ Firewall ทั่วไปเหมาะกับการควบคุมการเชื่อมต่อพื้นฐาน เช่น
- อนุญาตหรือปิดกั้น IP Address
- ควบคุม Port และ Protocol
- ทำ NAT เพื่อแปลง IP Address
- เชื่อมต่อ VPN ระหว่างสำนักงาน
- ตรวจสอบสถานะของ Connection
- แบ่งเครือข่ายภายในและภายนอก
อย่างไรก็ตาม Firewall แบบดั้งเดิมอาจไม่สามารถมองเห็นรายละเอียดของแอปพลิเคชันที่ใช้ Port เดียวกันได้ ตัวอย่างเช่น แอปพลิเคชันหลายประเภทอาจใช้งานผ่าน HTTPS Port 443 เหมือนกัน หากพิจารณาเฉพาะ Port ระบบอาจไม่สามารถแยกได้ว่าเป็นการใช้งานที่ปลอดภัยหรือเป็นกิจกรรมที่มีความเสี่ยง
Next-Generation Firewall ต่างจาก Firewall ทั่วไปอย่างไร?
1. การตรวจสอบทราฟฟิก
Firewall ทั่วไปตรวจสอบทราฟฟิกโดยอ้างอิง IP Address, Port และ Protocol เป็นหลัก ส่วน NGFW สามารถตรวจสอบได้ลึกถึงระดับแอปพลิเคชันและเนื้อหาของข้อมูล
| หัวข้อ | Firewall ทั่วไป | Next-Generation Firewall |
|---|---|---|
| การควบคุมทราฟฟิก | IP, Port และ Protocol | IP, Port, Protocol, แอปพลิเคชัน ผู้ใช้งาน และเนื้อหา |
| การมองเห็นแอปพลิเคชัน | จำกัด | ระบุและควบคุมแอปพลิเคชันได้ |
| การป้องกันการโจมตี | เน้นการควบคุมการเชื่อมต่อ | ผสาน IPS และการตรวจจับภัยคุกคาม |
| การกำหนดนโยบาย | อ้างอิง IP หรือเครือข่าย | กำหนดตามผู้ใช้งาน กลุ่ม แอปพลิเคชัน และบริบท |
| การจัดการระบบ | อาจต้องใช้หลายระบบ | รวมความสามารถไว้ในแพลตฟอร์มเดียว |
| การรองรับระบบคลาวด์ | ขึ้นอยู่กับรุ่นและผู้ผลิต | รองรับเครือข่าย Hybrid และ Cloud ได้มากกว่า |
2. การควบคุมระดับแอปพลิเคชัน
จุดเด่นสำคัญของ NGFW คือ Application Awareness หรือความสามารถในการรับรู้ว่าเครือข่ายกำลังใช้งานแอปพลิเคชันใดอยู่
ผู้ดูแลระบบสามารถกำหนดนโยบายได้ละเอียดขึ้น เช่น
- อนุญาตให้ใช้งานระบบประชุมออนไลน์เฉพาะช่วงเวลาทำงาน
- จำกัดการใช้งาน Social Media บางประเภท
- อนุญาตให้ใช้งาน Cloud Storage เฉพาะบัญชีองค์กร
- ปิดกั้นแอปพลิเคชันที่มีความเสี่ยง แม้จะใช้ Port ที่ได้รับอนุญาต
- จำกัด Bandwidth ของวิดีโอหรือการดาวน์โหลดไฟล์ขนาดใหญ่
ความสามารถนี้ช่วยให้องค์กรมองเห็นรูปแบบการใช้งานเครือข่ายได้ชัดเจนกว่าเดิม และลดปัญหาการเปิดสิทธิ์กว้างเกินความจำเป็น
3. ระบบป้องกันการบุกรุก หรือ IPS
NGFW มักผสานระบบ Intrusion Prevention System (IPS) เพื่อวิเคราะห์รูปแบบการโจมตีและช่วยป้องกันช่องโหว่ที่อาจถูกใช้โจมตีระบบ
IPS สามารถช่วยตรวจจับพฤติกรรม เช่น
- การสแกนพอร์ต
- การพยายามโจมตีช่องโหว่
- การส่งคำสั่งที่มีลักษณะเป็นอันตราย
- การแพร่กระจายมัลแวร์ภายในเครือข่าย
- การโจมตีเว็บแอปพลิเคชันบางรูปแบบ
เมื่อพบพฤติกรรมผิดปกติ ระบบสามารถบล็อก Connection แจ้งเตือนผู้ดูแล หรือบันทึกเหตุการณ์เพื่อใช้วิเคราะห์ภายหลังได้
4. การระบุผู้ใช้งานและตัวตน
Firewall ทั่วไปอาจอ้างอิงนโยบายจาก IP Address เป็นหลัก แต่ IP Address ไม่ได้สะท้อนตัวตนของผู้ใช้เสมอไป โดยเฉพาะในองค์กรที่มีผู้ใช้งานแบบ Mobile Working, Wi-Fi หรือระบบคลาวด์
NGFW สามารถเชื่อมต่อกับระบบยืนยันตัวตนและ Directory Service เพื่อกำหนดนโยบายตามผู้ใช้งานหรือกลุ่มได้ เช่น
- ฝ่ายบัญชีเข้าถึงระบบการเงินได้
- ฝ่ายบุคคลเข้าถึงระบบข้อมูลพนักงาน
- ผู้รับเหมาภายนอกเข้าถึงได้เฉพาะระบบที่จำเป็น
- ผู้ใช้งานที่ไม่ผ่านการยืนยันตัวตนถูกจำกัดสิทธิ์
แนวทางนี้ช่วยสนับสนุนหลักการ Least Privilege ซึ่งให้สิทธิ์เท่าที่จำเป็นต่อการทำงาน
5. การตรวจสอบข้อมูลที่เข้ารหัส
การโจมตีจำนวนมากอาจซ่อนอยู่ในทราฟฟิก HTTPS หรือ SSL/TLS เนื่องจากข้อมูลถูกเข้ารหัสระหว่างการส่ง หากระบบรักษาความปลอดภัยไม่สามารถตรวจสอบทราฟฟิกประเภทนี้ได้ อาจทำให้ภัยคุกคามหลุดรอดการตรวจจับ
NGFW บางรุ่นรองรับการถอดรหัสและตรวจสอบทราฟฟิก SSL/TLS ตามนโยบายขององค์กร เพื่อช่วยค้นหาไฟล์อันตรายหรือกิจกรรมที่มีความเสี่ยง อย่างไรก็ตาม การใช้งานควรพิจารณาเรื่องประสิทธิภาพ ความเป็นส่วนตัว และข้อกำหนดด้านกฎหมายอย่างเหมาะสม
คุณสมบัติสำคัญของ Next-Generation Firewall
ก่อนเลือกซื้อ NGFW ควรตรวจสอบความสามารถที่เหมาะกับลักษณะการใช้งานขององค์กร ได้แก่
- Stateful Inspection สำหรับควบคุมการเชื่อมต่อพื้นฐาน
- Application Control สำหรับระบุและควบคุมแอปพลิเคชัน
- IPS/IDS สำหรับตรวจจับและป้องกันการบุกรุก
- Web Filtering สำหรับควบคุมเว็บไซต์ที่ผู้ใช้งานเข้าถึง
- Antivirus และ Anti-Malware สำหรับตรวจสอบไฟล์และภัยคุกคาม
- VPN สำหรับการเชื่อมต่อสำนักงานและผู้ใช้งานระยะไกล
- SSL/TLS Inspection สำหรับวิเคราะห์ทราฟฟิกที่เข้ารหัส
- User Identity Awareness สำหรับกำหนดนโยบายตามตัวตน
- Threat Intelligence สำหรับรับข้อมูลภัยคุกคามใหม่
- Centralized Management สำหรับบริหารหลายสาขาจากศูนย์กลาง
- รองรับ Cloud และ Hybrid Network สำหรับองค์กรที่ใช้ระบบคลาวด์
- รายงานและ Log Analysis สำหรับตรวจสอบเหตุการณ์ด้านความปลอดภัย
ธุรกิจแบบใดควรใช้ NGFW?
Next-Generation Firewall เหมาะกับองค์กรที่ต้องการควบคุมการใช้งานเครือข่ายอย่างละเอียด และต้องการลดความซับซ้อนจากการใช้ระบบรักษาความปลอดภัยหลายตัวแยกกัน โดยเฉพาะธุรกิจที่มีลักษณะดังต่อไปนี้
- มีพนักงานจำนวนมากและใช้งานอินเทอร์เน็ตตลอดเวลา
- มีหลายสาขาหรือมีสำนักงานกระจายหลายพื้นที่
- ใช้งาน Cloud Application หรือระบบ Hybrid Cloud
- มีการทำงานจากระยะไกล
- ต้องปกป้องข้อมูลลูกค้า ข้อมูลการเงิน หรือข้อมูลภายใน
- ต้องการควบคุมการใช้งานแอปพลิเคชัน
- ต้องการตรวจสอบและตอบสนองต่อเหตุการณ์ผิดปกติอย่างรวดเร็ว
- มีข้อกำหนดด้าน Compliance หรือการตรวจสอบ Log
สำหรับธุรกิจขนาดเล็กที่มีระบบเครือข่ายไม่ซับซ้อน Firewall ทั่วไปอาจยังเพียงพอ แต่ควรประเมินความเสี่ยง ปริมาณทราฟฟิก และแนวโน้มการขยายตัวขององค์กรก่อนตัดสินใจ
ข้อควรพิจารณาก่อนเลือก Next-Generation Firewall
การเลือก NGFW ไม่ควรดูเฉพาะความเร็วหรือจำนวนฟีเจอร์เท่านั้น ควรพิจารณาประเด็นต่อไปนี้ร่วมด้วย
ปริมาณทราฟฟิกจริง
ตรวจสอบ Throughput ในกรณีเปิดใช้งาน IPS, Antivirus และ SSL Inspection พร้อมกัน เพราะประสิทธิภาพอาจแตกต่างจากตัวเลขสูงสุดของอุปกรณ์จำนวนผู้ใช้งานและอุปกรณ์
ประเมินจำนวนพนักงาน อุปกรณ์ IoT, Server, สำนักงานสาขา และการขยายระบบในอนาคตรูปแบบการติดตั้ง
พิจารณาว่าต้องการใช้งานแบบ Appliance, Virtual Machine, Cloud Firewall หรือรูปแบบผสมระบบบริหารจัดการ
หากมีหลายสาขา ควรเลือกโซลูชันที่บริหารนโยบายและดูรายงานจากศูนย์กลางได้บริการอัปเดตความปลอดภัย
ตรวจสอบการอัปเดต Signature, Threat Intelligence และการสนับสนุนจากผู้ผลิตทีมงานและบริการหลังการขาย
อุปกรณ์ที่มีความสามารถสูงจำเป็นต้องมีผู้ดูแลที่เข้าใจการออกแบบ Policy และการวิเคราะห์เหตุการณ์ การเลือกผู้ให้บริการที่มีทีมติดตั้งและดูแลระบบจึงมีความสำคัญ
สรุป Next-Generation Firewall
Next-Generation Firewall คือไฟร์วอลล์ที่ยกระดับการรักษาความปลอดภัยจากการควบคุม IP และ Port ไปสู่การวิเคราะห์แอปพลิเคชัน ผู้ใช้งาน เนื้อหา และพฤติกรรมของทราฟฟิก โดยมักรวมความสามารถอย่าง Application Control, IPS, Malware Protection, User Identification และ Threat Intelligence ไว้ในระบบเดียว
Firewall ทั่วไปยังเหมาะกับการควบคุมการเชื่อมต่อพื้นฐาน แต่หากองค์กรมีระบบคลาวด์ มีการทำงานจากระยะไกล มีหลายสาขา หรือมีข้อมูลสำคัญ NGFW อาจช่วยเพิ่มการมองเห็น ลดความเสี่ยง และทำให้การบริหารจัดการความปลอดภัยเป็นระบบมากขึ้น
หากคุณต้องการคำแนะนำในการเลือก Next-Generation Firewall การออกแบบระบบเครือข่าย หรือการติดตั้งโซลูชันรักษาความปลอดภัยสำหรับองค์กร ติดต่อทีมงาน 2beshop.com เพื่อประเมินความต้องการและเลือกแนวทางที่เหมาะสมกับงบประมาณและรูปแบบธุรกิจของคุณ
- สนใจสอบถามข้อมูลเพิ่มเติมหรือซื้ออุปกณ์ IT คลิกเลย
- ซื้อสินค้าผ่าน Application รับส่วนลดเพิ่ม คลิกเลย
- LINE: @2beshop
- โทร 02-1186767