
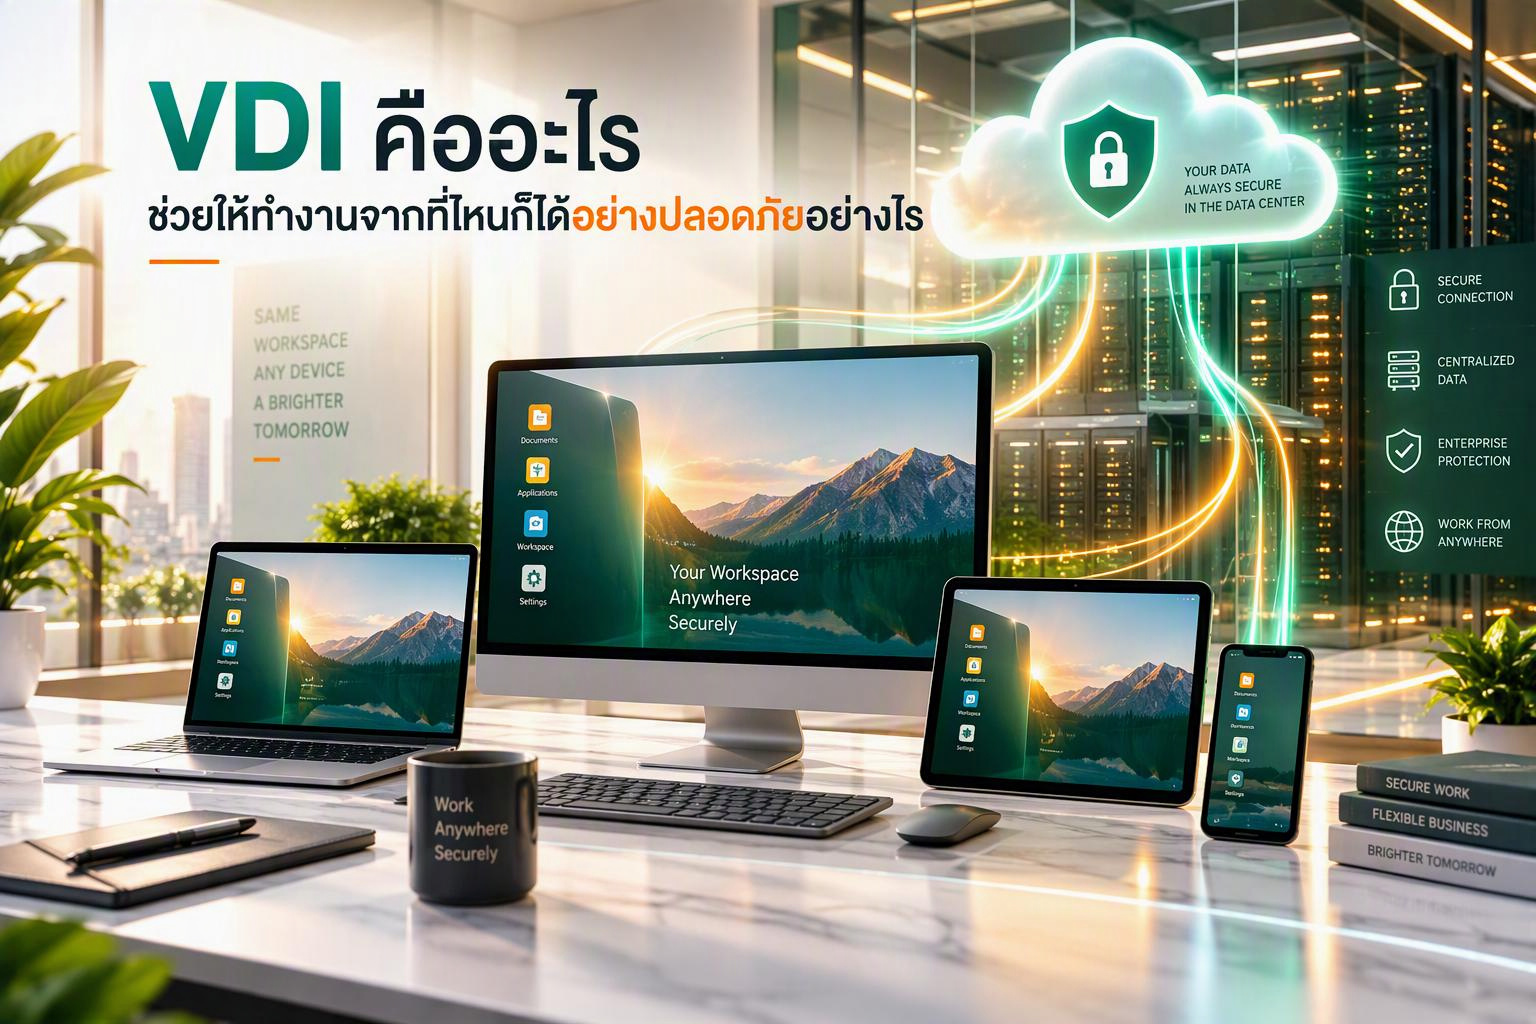
ในยุคที่องค์กรต้องรองรับการทำงานแบบ Hybrid Work และ Remote Work การให้พนักงานเข้าถึงโปรแกรมและข้อมูลของบริษัทจากนอกสำนักงานอย่างปลอดภัยกลายเป็นเรื่องสำคัญ หลายองค์กรจึงเริ่มมองหาเทคโนโลยีที่ช่วยลดความเสี่ยงด้านข้อมูล พร้อมมอบประสบการณ์การทำงานที่ยืดหยุ่น
มาดูว่า VDI คืออะไร และช่วยให้พนักงานทำงานจากที่ไหนก็ได้อย่างปลอดภัยอย่างไร บทความนี้จะอธิบายตั้งแต่ความหมาย หลักการทำงาน ประโยชน์ด้านความปลอดภัย ไปจนถึงแนวทางเลือกใช้ VDI ให้เหมาะกับธุรกิจ
VDI คืออะไร
VDI ย่อมาจาก Virtual Desktop Infrastructure หรือโครงสร้างพื้นฐานเดสก์ท็อปเสมือน เป็นเทคโนโลยีที่จำลองระบบปฏิบัติการ โปรแกรม และสภาพแวดล้อมการทำงานของคอมพิวเตอร์ไว้บนเซิร์ฟเวอร์ส่วนกลางหรือระบบคลาวด์
แทนที่ข้อมูลและโปรแกรมทั้งหมดจะถูกติดตั้งอยู่บนคอมพิวเตอร์ของพนักงานโดยตรง ผู้ใช้งานจะเชื่อมต่อเข้ากับ “เครื่องคอมพิวเตอร์เสมือน” ผ่านอุปกรณ์ เช่น
- คอมพิวเตอร์ตั้งโต๊ะ
- โน้ตบุ๊ก
- แท็บเล็ต
- สมาร์ตโฟน
- Thin Client
ผู้ใช้งานจะเห็นหน้าจอเดสก์ท็อปและใช้โปรแกรมต่าง ๆ ได้ใกล้เคียงกับการทำงานบนเครื่องจริง แต่กระบวนการประมวลผลและการจัดเก็บข้อมูลส่วนใหญ่เกิดขึ้นที่ศูนย์ข้อมูลหรือ Cloud Infrastructure
เทคโนโลยี VDI จึงเหมาะสำหรับองค์กรที่ต้องการให้พนักงานเข้าถึงระบบงานจากระยะไกล โดยยังคงควบคุมข้อมูลและนโยบายความปลอดภัยจากส่วนกลาง
การทำงานของ VDI
การทำงานของ VDI สามารถอธิบายเป็นขั้นตอนง่าย ๆ ได้ดังนี้
- ผู้ดูแลระบบสร้าง Virtual Machine หรือเครื่องเสมือนสำหรับผู้ใช้งานแต่ละคนหรือแต่ละกลุ่ม
- ระบบติดตั้งระบบปฏิบัติการ โปรแกรม และสิทธิ์การเข้าถึงตามหน้าที่ของพนักงาน
- เครื่องเสมือนทำงานอยู่บนเซิร์ฟเวอร์ภายในองค์กรหรือระบบคลาวด์
- พนักงานเข้าสู่ระบบผ่านแอปพลิเคชันหรือเว็บเบราว์เซอร์
- ภาพหน้าจอและคำสั่งการใช้งานจะถูกส่งผ่านเครือข่ายระหว่างอุปกรณ์ของผู้ใช้งานกับเครื่องเสมือน
- ข้อมูลสำคัญจะถูกจัดเก็บและประมวลผลในระบบส่วนกลาง แทนการเก็บไว้บนอุปกรณ์ปลายทาง
แนวทางนี้ช่วยแยก “อุปกรณ์ที่ใช้เข้าถึง” ออกจาก “พื้นที่ทำงานและข้อมูลจริง” ทำให้องค์กรสามารถควบคุมสภาพแวดล้อมการทำงานได้ง่ายขึ้น
ระบบ VDI กับการทำงานได้ทุกที่อย่างยืดหยุ่น
จุดเด่นของ VDI คือการเปิดให้พนักงานเข้าถึงเดสก์ท็อปและโปรแกรมที่จำเป็นได้จากสถานที่ต่าง ๆ โดยไม่จำเป็นต้องนำคอมพิวเตอร์สำนักงานกลับบ้าน
1. เข้าถึงเดสก์ท็อปได้จากทุกสถานที่
เมื่อมีอินเทอร์เน็ตและสิทธิ์การใช้งานที่ถูกต้อง พนักงานสามารถเชื่อมต่อ VDI จากบ้าน สำนักงานสาขา Co-working Space หรือระหว่างเดินทางได้
สภาพแวดล้อมการทำงานยังคงเหมือนเดิม ไม่ว่าจะใช้อุปกรณ์ใด ทำให้สามารถทำงานต่อเนื่องได้โดยไม่ต้องติดตั้งโปรแกรมใหม่ทุกครั้ง
2. ลดการจัดเก็บข้อมูลบนอุปกรณ์ปลายทาง
โดยทั่วไป ข้อมูลสำคัญจะถูกเก็บไว้ในศูนย์ข้อมูลหรือ Cloud แทนการดาวน์โหลดลงเครื่องของผู้ใช้งาน การรวมศูนย์ข้อมูลช่วยลดความเสี่ยงจากกรณีโน้ตบุ๊กสูญหาย อุปกรณ์ถูกขโมย หรือมีมัลแวร์อยู่ในเครื่องปลายทาง[9]
หากอุปกรณ์สูญหาย ผู้ไม่หวังดีอาจเห็นเพียงแอปพลิเคชันสำหรับเข้าสู่ระบบ แต่ไม่สามารถเข้าถึงข้อมูลได้หากไม่มีบัญชีและการยืนยันตัวตนที่ถูกต้อง
3. ควบคุมสิทธิ์จากส่วนกลาง
ผู้ดูแลระบบสามารถกำหนดได้ว่า พนักงานแต่ละคนหรือแต่ละแผนกจะเข้าถึงระบบใดได้บ้าง เช่น
- ฝ่ายบัญชีเข้าถึงระบบการเงิน
- ฝ่ายขายเข้าถึงระบบ CRM
- ฝ่ายบุคคลเข้าถึงข้อมูลพนักงาน
- พนักงานชั่วคราวเข้าถึงเฉพาะโปรแกรมที่จำเป็น
หลักการให้สิทธิ์เท่าที่จำเป็น หรือ Least Privilege ช่วยลดความเสียหายหากบัญชีผู้ใช้งานถูกบุกรุก
4. อัปเดตระบบได้รวดเร็ว
การดูแลคอมพิวเตอร์หลายร้อยหรือหลายพันเครื่องอาจใช้เวลาและทรัพยากรจำนวนมาก แต่ VDI ช่วยให้ผู้ดูแลระบบจัดการภาพรวมของ Desktop และ Application จากศูนย์กลางได้
เมื่อมีการอัปเดตระบบปฏิบัติการ แพตช์ความปลอดภัย หรือโปรแกรมเวอร์ชันใหม่ ทีมไอทีสามารถวางแผนติดตั้งและควบคุมการใช้งานได้อย่างเป็นระบบ
5. รองรับการทำงานแบบ Hybrid Work
VDI ช่วยให้องค์กรสร้างมาตรฐานสภาพแวดล้อมการทำงานเดียวกันทั้งพนักงานในสำนักงานและพนักงานที่ทำงานจากระยะไกล จึงเหมาะกับธุรกิจที่มีหลายสาขา ทีมงานกระจายตัว หรือมีนโยบาย Work from Anywhere
ประโยชน์ด้านความปลอดภัยของ VDI
การใช้ VDI ไม่ได้หมายความว่าระบบจะปลอดภัยโดยอัตโนมัติ แต่หากออกแบบและตั้งค่าอย่างเหมาะสม จะช่วยเพิ่มความสามารถในการควบคุมความเสี่ยงได้หลายด้าน
ปกป้องข้อมูลจากอุปกรณ์สูญหาย
เมื่อข้อมูลสำคัญไม่ได้ถูกเก็บไว้บนเครื่องปลายทาง ความเสี่ยงจากการสูญหายของอุปกรณ์จะลดลง องค์กรยังสามารถยกเลิกสิทธิ์หรือปิดการเชื่อมต่อของผู้ใช้งานได้จากส่วนกลาง
เข้ารหัสการสื่อสาร
การเชื่อมต่อระหว่างผู้ใช้งานกับ VDI ควรใช้การเข้ารหัส เพื่อป้องกันการดักจับข้อมูลระหว่างส่งผ่านอินเทอร์เน็ต โดยเฉพาะเมื่อใช้งานจากเครือข่ายสาธารณะ แนวทางของ NIST แนะนำให้ข้อมูลสำคัญที่ส่งผ่านเครือข่ายที่ไม่น่าเชื่อถือได้รับการปกป้องด้วยการเข้ารหัส
ยืนยันตัวตนหลายปัจจัย
การใช้ชื่อผู้ใช้และรหัสผ่านเพียงอย่างเดียวอาจไม่เพียงพอ องค์กรควรเพิ่ม Multi-Factor Authentication หรือ MFA เช่น รหัส OTP แอปยืนยันตัวตน หรือกุญแจความปลอดภัย
NIST แนะนำให้มีการยืนยันตัวตนผู้ใช้งานก่อนอนุญาตให้เข้าถึงทรัพยากรขององค์กร และควรใช้การกำหนดสิทธิ์เพื่อให้ผู้ใช้งานเข้าถึงเฉพาะข้อมูลที่จำเป็น
ตรวจสอบและบันทึกกิจกรรม
ระบบ VDI สามารถเชื่อมต่อกับระบบ Log Management หรือ SIEM เพื่อบันทึกข้อมูล เช่น
- ใครเข้าสู่ระบบ
- เข้าจากอุปกรณ์ใด
- เข้าถึงระบบเวลาใด
- พยายามเข้าสู่ระบบผิดกี่ครั้ง
- มีการดาวน์โหลดหรือส่งออกข้อมูลหรือไม่
ข้อมูลเหล่านี้ช่วยให้ทีมไอทีตรวจสอบเหตุการณ์ผิดปกติและตอบสนองต่อภัยคุกคามได้รวดเร็วขึ้น
ลดความซับซ้อนของการดูแลระบบ
เมื่อระบบปฏิบัติการ โปรแกรม และนโยบายความปลอดภัยถูกรวมศูนย์ การบังคับใช้นโยบายให้เหมือนกันในทุกเครื่องทำได้ง่ายขึ้น ทั้งยังช่วยลดปัญหาการตั้งค่าที่แตกต่างกันระหว่างอุปกรณ์
VDI แตกต่างจาก Remote Desktop และ VPN อย่างไร
หลายคนอาจสับสนระหว่าง VDI, Remote Desktop และ VPN แม้ทั้งหมดจะช่วยให้ทำงานจากระยะไกลได้ แต่มีลักษณะการทำงานแตกต่างกัน
| เทคโนโลยี | ลักษณะการทำงาน | จุดเด่น |
|---|---|---|
| VDI | สร้างเดสก์ท็อปเสมือนแยกให้ผู้ใช้งานบนเซิร์ฟเวอร์หรือคลาวด์ | ควบคุมเดสก์ท็อปและข้อมูลจากส่วนกลาง |
| Remote Desktop | เชื่อมต่อไปยังคอมพิวเตอร์หรือเซิร์ฟเวอร์ที่มีอยู่จริง | เหมาะกับการเข้าถึงเครื่องเฉพาะ |
| VPN | สร้างช่องทางเชื่อมต่อที่ปลอดภัยเข้าสู่เครือข่ายองค์กร | เหมาะกับการเข้าถึงทรัพยากรภายในเครือข่าย |
VDI อาจใช้งานร่วมกับ VPN หรือระบบ Zero Trust ได้ ขึ้นอยู่กับสถาปัตยกรรมและระดับความปลอดภัยที่องค์กรต้องการ
ข้อควรระวังในการใช้งาน VDI
แม้ VDI จะช่วยเพิ่มความปลอดภัย แต่ยังมีปัจจัยที่ต้องวางแผนอย่างรอบคอบ
- หากเซิร์ฟเวอร์กลางหรือระบบจัดการ VDI มีปัญหา ผู้ใช้งานจำนวนมากอาจได้รับผลกระทบพร้อมกัน
- ประสบการณ์ใช้งานขึ้นอยู่กับคุณภาพและความเสถียรของเครือข่าย
- ต้องจัดสรรทรัพยากร CPU, RAM และ Storage ให้เหมาะกับจำนวนผู้ใช้งาน
- ต้องป้องกันระบบจัดการ VDI และ Remote Access Gateway เป็นพิเศษ
- อุปกรณ์ปลายทางยังควรได้รับการอัปเดตและป้องกันมัลแวร์อย่างสม่ำเสมอ
- ต้องกำหนดนโยบายการคัดลอกไฟล์ การใช้งาน USB การพิมพ์เอกสาร และการบันทึกหน้าจอ
NIST ระบุว่า ทุกองค์ประกอบของระบบทำงานระยะไกล ไม่ว่าจะเป็นอุปกรณ์ผู้ใช้งาน เซิร์ฟเวอร์ และทรัพยากรภายในองค์กร ควรได้รับการรักษาความปลอดภัยตามภัยคุกคามที่อาจเกิดขึ้น
แนวทางเลือกโซลูชัน VDI สำหรับองค์กร
ก่อนเริ่มใช้งาน ควรประเมินประเด็นต่อไปนี้
จำนวนผู้ใช้งาน
จำนวนพนักงานมีผลโดยตรงต่อการออกแบบเซิร์ฟเวอร์ ระบบจัดเก็บข้อมูล และใบอนุญาตซอฟต์แวร์ ควรประเมินทั้งจำนวนผู้ใช้งานปัจจุบันและการเติบโตในอนาคต
ประเภทงาน
งานเอกสารทั่วไปอาจใช้ทรัพยากรไม่มาก ขณะที่งานกราฟิก วิศวกรรม หรือการวิเคราะห์ข้อมูลอาจต้องใช้ GPU และประสิทธิภาพสูงเป็นพิเศษ
รูปแบบการติดตั้ง
องค์กรสามารถเลือกติดตั้ง VDI ได้หลายรูปแบบ เช่น
- On-Premises VDI
- Cloud VDI
- Hybrid VDI
- Desktop as a Service หรือ DaaS
การเลือกควรพิจารณางบประมาณ ความสามารถของทีมไอที ข้อกำหนดด้านข้อมูล และความยืดหยุ่นที่ต้องการ
ความปลอดภัยและการเชื่อมต่อ
ควรตรวจสอบว่าระบบรองรับ MFA การเข้ารหัส การกำหนดสิทธิ์แบบละเอียด การบันทึก Log และการเชื่อมต่อกับระบบรักษาความปลอดภัยเดิมหรือไม่
สรุป VDI คืออะไร และเหมาะกับใคร
VDI คือเทคโนโลยีที่สร้างเดสก์ท็อปเสมือนบนเซิร์ฟเวอร์หรือระบบคลาวด์ ทำให้พนักงานเข้าถึงโปรแกรมและสภาพแวดล้อมการทำงานได้จากทุกที่ โดยข้อมูลสำคัญสามารถควบคุมและจัดเก็บไว้ที่ส่วนกลาง
ประโยชน์สำคัญของ VDI ได้แก่ การลดข้อมูลบนอุปกรณ์ปลายทาง การควบคุมสิทธิ์จากศูนย์กลาง การอัปเดตระบบที่ง่ายขึ้น และการรองรับการทำงานแบบ Remote Work อย่างเป็นระบบ อย่างไรก็ตาม องค์กรควรออกแบบระบบให้เหมาะกับจำนวนผู้ใช้งาน ประเภทงาน และนโยบายความปลอดภัย
หากธุรกิจของคุณกำลังมองหาโซลูชันสำหรับทำงานจากระยะไกล เพิ่มความปลอดภัยของข้อมูล และบริหารจัดการอุปกรณ์ได้ง่ายขึ้น ทีมงานของ 2beshop.com สามารถช่วยให้คำแนะนำเกี่ยวกับแนวทางเลือกโซลูชัน VDI ระบบคลาวด์ และโครงสร้างพื้นฐานไอทีที่เหมาะกับธุรกิจ ติดต่อเพื่อประเมินความต้องการและวางแผนระบบที่ตอบโจทย์องค์กรของคุณได้ตั้งแต่วันนี้
- สนใจสอบถามข้อมูลเพิ่มเติมหรือซื้ออุปกณ์ IT คลิกเลย
- ซื้อสินค้าผ่าน Application รับส่วนลดเพิ่ม คลิกเลย
- LINE: @2beshop
- โทร 02-1186767