
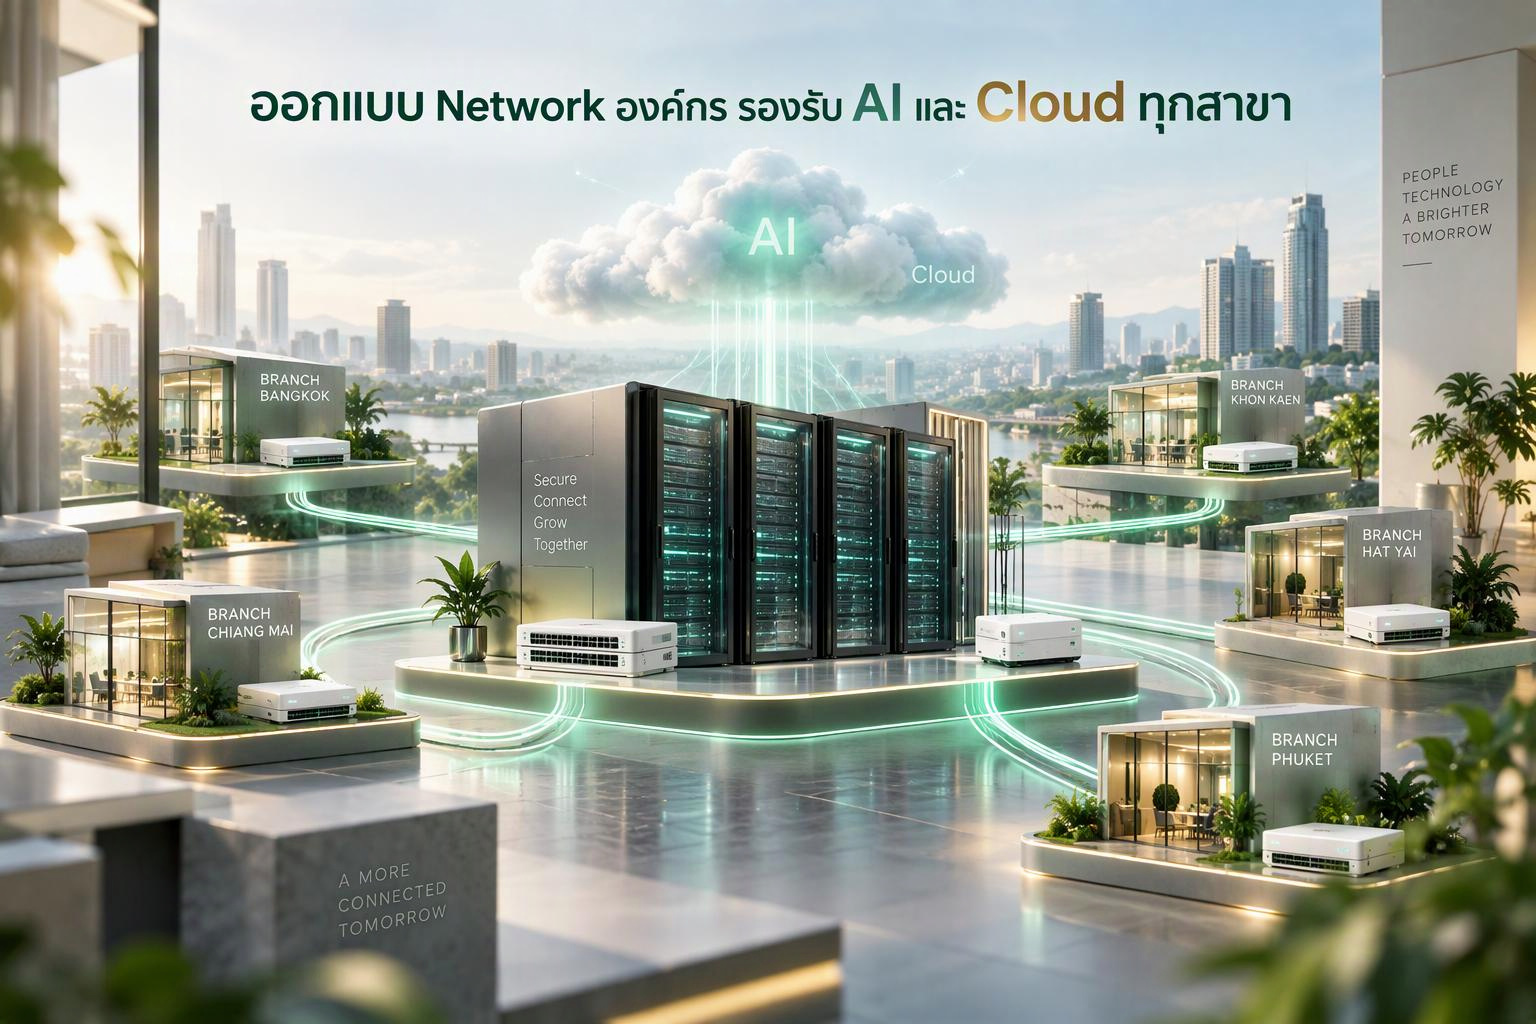
ออกแบบเครือข่ายองค์กรให้รองรับ AI, Cloud และหลายสาขา
ในยุคที่องค์กรต้องใช้ AI, Cloud และระบบดิจิทัล เพื่อเพิ่มความเร็วในการทำงาน เครือข่ายองค์กรไม่ได้มีหน้าที่เพียงเชื่อมต่อคอมพิวเตอร์และอินเทอร์เน็ตอีกต่อไป แต่ต้องรองรับการรับส่งข้อมูลปริมาณมาก เชื่อมต่อผู้ใช้งานจากหลายพื้นที่ ปกป้องข้อมูลสำคัญ และทำให้แอปพลิเคชันทำงานได้อย่างต่อเนื่อง
การออกแบบเครือข่ายองค์กรให้รองรับ AI, Cloud และหลายสาขา จึงควรพิจารณาทั้งด้านประสิทธิภาพ ความปลอดภัย ความยืดหยุ่น และการบริหารจัดการ หากวางโครงสร้างตั้งแต่ต้นอย่างเหมาะสม จะช่วยลดปัญหาเครือข่ายล่ม เพิ่มประสิทธิภาพการทำงาน และรองรับการขยายธุรกิจในอนาคตได้ดีขึ้น
ทำไมองค์กรยุคใหม่ต้องปรับโครงสร้างเครือข่าย
รูปแบบการทำงานขององค์กรเปลี่ยนแปลงไปอย่างมาก พนักงานอาจทำงานจากสำนักงานใหญ่ สาขา บ้าน หรือพื้นที่ทำงานชั่วคราว ขณะที่ระบบสำคัญ เช่น ERP, CRM, โปรแกรมประชุมออนไลน์ และระบบจัดเก็บข้อมูล อาจอยู่บน Cloud หรือกระจายอยู่ในหลายศูนย์ข้อมูล
นอกจากนี้ AI ยังต้องใช้ทรัพยากรเครือข่ายที่มีประสิทธิภาพ เพราะการประมวลผลข้อมูล การเชื่อมต่อกับ GPU และการส่งข้อมูลระหว่างระบบต้องอาศัยความเร็วสูงและความหน่วงต่ำ หากเครือข่ายไม่พร้อม อาจทำให้การใช้งาน AI ล่าช้า ระบบตอบสนองไม่ทัน หรือเกิดค่าใช้จ่ายจากการรับส่งข้อมูลที่สูงเกินจำเป็น
ความท้าทายที่องค์กรพบได้บ่อย ได้แก่
- อินเทอร์เน็ตและระบบสื่อสารไม่เพียงพอต่อการใช้งาน Cloud
- การเชื่อมต่อระหว่างสำนักงานใหญ่กับสาขาไม่มีเสถียรภาพ
- ไม่สามารถควบคุมสิทธิ์การเข้าถึงข้อมูลได้อย่างละเอียด
- การตั้งค่าอุปกรณ์แต่ละสาขาใช้เวลานานและเกิดข้อผิดพลาด
- ทีม IT มองไม่เห็นปัญหาของระบบแบบรวมศูนย์
- ระบบเดิมไม่รองรับการขยายสาขาหรือจำนวนผู้ใช้งานที่เพิ่มขึ้น
องค์ประกอบสำคัญของเครือข่ายองค์กรที่พร้อมสำหรับ AI และ Cloud
1. ออกแบบโครงสร้างแบบ Hybrid หรือ Multi-Cloud
องค์กรจำนวนมากใช้งานทั้งระบบภายในองค์กร หรือ On-Premises ร่วมกับบริการ Cloud การออกแบบเครือข่ายจึงควรรองรับ Hybrid Cloud และ Multi-Cloud เพื่อให้ระบบสามารถเชื่อมต่อกับผู้ให้บริการ Cloud หลายรายได้อย่างปลอดภัย
แนวทางสำคัญ ได้แก่
- แยกประเภทข้อมูลและแอปพลิเคชันตามระดับความสำคัญ
- เลือกใช้ Private Cloud หรือ Public Cloud ให้เหมาะกับลักษณะงาน
- เชื่อมต่อ Cloud ผ่านวงจรเฉพาะหรือบริการ Cloud Connectivity
- วางแผนสำรองเส้นทางกรณีวงจรหลักขัดข้อง
- กำหนดนโยบายการรับส่งข้อมูลระหว่างสำนักงานใหญ่ สาขา และ Cloud
- ตรวจสอบค่า Latency, Bandwidth และการใช้ทรัพยากรอย่างต่อเนื่อง
การเชื่อมต่อ Cloud ไม่ควรพึ่งพาเพียง VPN แบบเดิมในทุกกรณี เพราะเมื่อจำนวนผู้ใช้ แอปพลิเคชัน และสาขาเพิ่มขึ้น ระบบอาจบริหารจัดการได้ยากและเกิดคอขวดในการรับส่งข้อมูล
2. ใช้ SD-WAN สำหรับเชื่อมต่อหลายสาขา
SD-WAN เป็นเทคโนโลยีที่ช่วยให้องค์กรบริหารเส้นทางการเชื่อมต่อระหว่างสำนักงานใหญ่ สาขา Data Center และ Cloud ได้จากศูนย์กลาง โดยสามารถเลือกเส้นทางที่เหมาะสมตามประเภทของแอปพลิเคชันและคุณภาพของลิงก์
ข้อดีของ SD-WAN ได้แก่
- ใช้ Internet, MPLS, 4G หรือ 5G เป็นเส้นทางสำรองได้
- เลือกเส้นทางอัตโนมัติตามค่า Latency และ Packet Loss
- กำหนดลำดับความสำคัญให้แอปพลิเคชันสำคัญ
- จัดการอุปกรณ์จำนวนมากจากระบบส่วนกลาง
- ลดระยะเวลาในการเปิดสาขาใหม่
- เพิ่มความต่อเนื่องของบริการเมื่อวงจรหลักมีปัญหา
ตัวอย่างเช่น ระบบประชุมออนไลน์ ระบบขายหน้าร้าน และระบบฐานข้อมูล อาจต้องได้รับสิทธิ์ใช้เส้นทางที่มีคุณภาพสูงกว่าการใช้งานทั่วไป ขณะที่การดาวน์โหลดไฟล์ขนาดใหญ่สามารถกำหนดให้ใช้เส้นทางสำรองได้
3. เตรียมเครือข่ายให้เหมาะกับ AI
การรองรับ AI ไม่ได้หมายถึงการติดตั้งเซิร์ฟเวอร์ AI เพียงอย่างเดียว แต่ต้องพิจารณาตั้งแต่ Core Network, Data Center, Wi-Fi, Switch, Router ไปจนถึงการเชื่อมต่อ Cloud
องค์ประกอบที่ควรให้ความสำคัญ ได้แก่
- Bandwidth สูงสำหรับรับส่งข้อมูลชุดใหญ่
- Latency ต่ำสำหรับงานที่ต้องตอบสนองแบบเรียลไทม์
- Switch และอุปกรณ์เครือข่ายที่รองรับความเร็วสูง
- ระบบสำรองไฟและการเชื่อมต่อแบบ Redundant
- การจัดลำดับความสำคัญของทราฟฟิก AI
- การแยกเครือข่ายสำหรับเซิร์ฟเวอร์ ผู้ใช้งาน และอุปกรณ์ IoT
- ระบบตรวจสอบประสิทธิภาพแบบ Real-Time
หากองค์กรประมวลผล AI บน Cloud ควรตรวจสอบค่าใช้จ่ายจากการรับส่งข้อมูลขาออก รวมถึงวางแผนว่าข้อมูลใดควรประมวลผลที่ Edge หรือสาขา และข้อมูลใดควรส่งไปประมวลผลส่วนกลาง
การออกแบบความปลอดภัยด้วย Zero Trust
เมื่อผู้ใช้งานและระบบไม่ได้อยู่ภายในเครือข่ายองค์กรเพียงแห่งเดียว การรักษาความปลอดภัยแบบอาศัย Firewall รอบนอกอาจไม่เพียงพอ แนวคิด Zero Trust จึงเข้ามามีบทบาทสำคัญ โดยไม่เชื่อถือผู้ใช้งาน อุปกรณ์ หรือระบบโดยอัตโนมัติ เพียงเพราะเชื่อมต่อมาจากเครือข่ายภายใน
NIST อธิบายว่า Zero Trust ให้ความสำคัญกับผู้ใช้ อุปกรณ์ และทรัพยากร มากกว่าตำแหน่งของเครือข่าย พร้อมกำหนดให้มีการตรวจสอบและอนุญาตก่อนเข้าถึงทรัพยากรแต่ละรายการ
แนวทาง Zero Trust ที่ควรนำมาใช้ ได้แก่
- ยืนยันตัวตนผู้ใช้งานด้วย Multi-Factor Authentication
- ตรวจสอบสถานะและความปลอดภัยของอุปกรณ์
- ให้สิทธิ์เท่าที่จำเป็นตามหน้าที่ หรือ Least Privilege
- แบ่งเครือข่ายเป็นส่วนย่อยเพื่อจำกัดการแพร่กระจายของภัยคุกคาม
- กำหนดสิทธิ์ตามแอปพลิเคชัน ไม่ใช่เพียงตาม IP Address
- บันทึกและวิเคราะห์กิจกรรมการใช้งานอย่างต่อเนื่อง
- ทบทวนสิทธิ์ผู้ใช้งานและอุปกรณ์เป็นระยะ
สำหรับองค์กรที่ใช้งาน Multi-Cloud หรือมีระบบกระจายอยู่หลายสาขา การใช้ทั้งนโยบายระดับเครือข่ายและนโยบายระดับตัวตนร่วมกัน จะช่วยควบคุมการเข้าถึงได้ละเอียดขึ้น
Network Segmentation ช่วยลดความเสี่ยง
การแบ่งเครือข่ายเป็นส่วนย่อย หรือ Network Segmentation เป็นอีกแนวทางสำคัญสำหรับองค์กรที่มีผู้ใช้งานและอุปกรณ์จำนวนมาก ตัวอย่างการแบ่งเครือข่าย ได้แก่
- เครือข่ายพนักงาน
- เครือข่าย Guest Wi-Fi
- เครือข่ายเซิร์ฟเวอร์
- เครือข่ายกล้องวงจรปิด
- เครือข่าย IoT
- เครือข่ายระบบขายหน้าร้าน
- เครือข่ายสำหรับระบบ AI และทรัพยากรสำคัญ
การแบ่งเครือข่ายช่วยจำกัดขอบเขตความเสียหาย หากอุปกรณ์บางส่วนถูกโจมตี ผู้ไม่หวังดีจะไม่สามารถเข้าถึงทุกระบบได้โดยง่าย นอกจากนี้ยังช่วยให้กำหนด Quality of Service และนโยบายความปลอดภัยได้เหมาะสมกับแต่ละประเภทงาน
บริหารจัดการหลายสาขาจากศูนย์กลาง
เมื่อองค์กรมีหลายสาขา การตั้งค่าอุปกรณ์แบบแยกสาขาอาจทำให้เกิดความล่าช้าและความไม่สอดคล้องกัน จึงควรเลือกใช้ระบบบริหารจัดการแบบ Cloud หรือ Centralized Management ซึ่งช่วยให้ทีม IT สามารถตรวจสอบและควบคุมโครงสร้างเครือข่ายได้จากจุดเดียว
ความสามารถที่ควรมี ได้แก่
- ดูสถานะอุปกรณ์ทุกสาขาบน Dashboard เดียว
- ติดตั้ง Configuration Template ให้แต่ละสาขา
- ตรวจสอบการใช้งาน Bandwidth และอุปกรณ์
- แจ้งเตือนเมื่อเกิดความผิดปกติ
- อัปเดต Firmware และ Security Policy จากส่วนกลาง
- วิเคราะห์สาเหตุของปัญหาได้รวดเร็ว
- จัดเก็บ Log และรายงานเพื่อใช้ตรวจสอบย้อนหลัง
แนวคิด Automation และการจัดการเครือข่ายด้วย API ยังช่วยลดงานที่ต้องทำซ้ำ และทำให้การเปิดสาขาใหม่เป็นไปอย่างรวดเร็วและมีมาตรฐานมากขึ้น โดยระบบสมัยใหม่สามารถใช้ Template, API และกระบวนการ CI/CD เพื่อปรับใช้การตั้งค่าอย่างสม่ำเสมอในหลายสาขา
ขั้นตอนวางแผนออกแบบเครือข่ายองค์กร
ขั้นตอนที่ 1 สำรวจระบบเดิม
รวบรวมข้อมูลเกี่ยวกับอุปกรณ์ เครือข่าย วงจรสื่อสาร แอปพลิเคชัน ผู้ใช้งาน และปัญหาที่เกิดขึ้นจริง เพื่อให้เห็นข้อจำกัดของระบบปัจจุบัน
ขั้นตอนที่ 2 วิเคราะห์ความต้องการทางธุรกิจ
พิจารณาว่าระบบใดมีความสำคัญต่อรายได้และการดำเนินงาน เช่น ระบบขาย ระบบผลิต ระบบบริการลูกค้า หรือระบบโลจิสติกส์ จากนั้นกำหนดระดับความพร้อมใช้งานที่ต้องการ
ขั้นตอนที่ 3 ออกแบบสถาปัตยกรรม
วางโครงสร้าง Core, Distribution, Access, Wi-Fi, Firewall, SD-WAN, Cloud Connectivity และระบบสำรองให้สอดคล้องกัน
ขั้นตอนที่ 4 วางแผนความปลอดภัย
กำหนด Segmentation, Identity Management, MFA, Access Control, Endpoint Security และระบบตรวจสอบเหตุการณ์ด้านความปลอดภัย
ขั้นตอนที่ 5 ทดสอบก่อนใช้งานจริง
ควรทดสอบประสิทธิภาพ ความปลอดภัย การสำรองเส้นทาง และการกู้คืนระบบในสถานการณ์จำลองก่อนนำไปใช้งานทุกสาขา
ขั้นตอนที่ 6 ตรวจสอบและปรับปรุงต่อเนื่อง
เครือข่ายที่ดีต้องมีการวัดผลอย่างต่อเนื่อง เช่น Uptime, Latency, Packet Loss, Bandwidth Utilization และจำนวนเหตุขัดข้อง เพื่อใช้ปรับปรุงระบบให้เหมาะกับการเติบโตขององค์กร
บทบาทของผู้เชี่ยวชาญด้าน Network Infrastructure
การออกแบบเครือข่ายองค์กรที่รองรับ AI, Cloud และหลายสาขา ต้องอาศัยความรู้ทั้งด้าน Network, Cybersecurity, Cloud และการบริหารโครงการ การเลือกอุปกรณ์เพียงอย่างเดียวอาจไม่เพียงพอ หากไม่มีการออกแบบสถาปัตยกรรมและนโยบายที่เหมาะสม
ทีมผู้เชี่ยวชาญสามารถช่วยองค์กรได้ตั้งแต่
- สำรวจและวิเคราะห์ระบบเครือข่ายเดิม
- ออกแบบ Network Architecture
- วางระบบ SD-WAN และ Cloud Connectivity
- ออกแบบ Zero Trust และ Network Segmentation
- ติดตั้งและตั้งค่าอุปกรณ์
- ทดสอบระบบและจัดทำเอกสาร
- อบรมทีม IT
- ให้บริการดูแลและตรวจสอบระบบหลังติดตั้ง
สำหรับธุรกิจที่ต้องการขยายสาขา ใช้ระบบ Cloud หรือเริ่มนำ AI มาใช้งาน การวางแผนเครือข่ายล่วงหน้าจะช่วยลดความเสี่ยงและควบคุมค่าใช้จ่ายในระยะยาวได้ดีกว่าการแก้ปัญหาเฉพาะหน้า
สรุป
การออกแบบเครือข่ายองค์กรให้รองรับ AI, Cloud และหลายสาขา ควรเริ่มจากความต้องการทางธุรกิจ ไม่ใช่เริ่มจากการเลือกอุปกรณ์เพียงอย่างเดียว โครงสร้างที่เหมาะสมควรประกอบด้วยการเชื่อมต่อ Cloud ที่มีประสิทธิภาพ การใช้ SD-WAN การเตรียมเครือข่ายสำหรับ AI การรักษาความปลอดภัยแบบ Zero Trust การแบ่งเครือข่าย และระบบบริหารจัดการจากศูนย์กลาง
หากองค์กรกำลังประสบปัญหาเครือข่ายช้า ระบบเชื่อมต่อระหว่างสาขาไม่เสถียร หรือมีแผนย้ายระบบขึ้น Cloud และนำ AI มาใช้ การปรึกษาผู้เชี่ยวชาญตั้งแต่ระยะวางแผนจะช่วยให้ได้โครงสร้างที่ปลอดภัย ขยายได้ และตอบโจทย์การทำงานในอนาคต
ติดต่อ 2beshop.com เพื่อขอคำแนะนำด้านการออกแบบ ติดตั้ง และปรับปรุงระบบเครือข่ายองค์กรให้เหมาะกับธุรกิจของคุณ พร้อมวางรากฐานสำหรับ AI, Cloud และการขยายหลายสาขาอย่างมั่นใจ
- สนใจสอบถามข้อมูลเพิ่มเติมหรือซื้ออุปกณ์ IT คลิกเลย
- ซื้อสินค้าผ่าน Application รับส่วนลดเพิ่ม คลิกเลย
- LINE: @2beshop
- โทร 02-1186767